産業用ネットワークソリューション / OTセキュリティ
Cyber Resilience Act (CRA) - CRA準拠に向けたMoxaの取り組み NEW
MoxaのCRA対応へのコミットメント
35年以上にわたり、Moxaは世界中のミッションクリティカルかつ高度な要求が求められる産業環境向けにソリューションを提供してきました。Cyber Resilience Act (CRA) が制定される以前から、Moxaはサイバーセキュリティのベストプラクティスに取り組んでおり、産業用サイバーセキュリティの標準であるIEC 62443-4-1認証を早期に取得した主要企業の一つです。この実績は、安全性、信頼性、そしてレジリエンスを備えた製品づくりが、新たな法規制への対応だけでなく、設計思想そのものに根差していることを示しています。
Moxaは近年、IEC 62443-4-1成熟度レベル3 (ML3) 認証をデュアル取得しました。この認証はIEEEおよびISCI/ISA Secureの双方から認められており、エンジニアリング品質、サプライチェーンの継続性、そしてグローバル市場へのアクセスを支えるMoxaの継続的な取り組みを示しています。詳細はプレスリリース (英語) をご覧ください。
- 体系的なセキュリティ
- IEC 62443-4-1 ML3認証を取得したセキュア開発ライフサイクル (SDL) は、製品セキュリティにおける組織的な基盤として機能し、CRAが求める要件や長期的なサイバーセキュリティガバナンスへの対応を支えています。
- 実証された信頼性
- 適切なセキュリティアップデートと脆弱性管理を提供。Moxa PSIRTは、CVE情報の公開および脆弱性対応において豊富な実績を有し、体系的な脆弱性対応プロセスを運用しています。
- 将来を見据えたソリューション
- 法規制やEUをはじめとする各国・地域のサイバーセキュリティ要件に対応するため、予測可能なセキュリティ保守プロセス、透明性の高い情報共有、そして体系的な是正対応プロセスを推進しています。
Cyber Resilience Act (CRA) に対するMoxaの理解
Cyber Resilience Act (CRA) は、EU規則 (EU) 2024/2847により制定された法規制であり、EU市場に投入されるデジタル要素を持つ製品 (PwDE) に対して、横断的なサイバーセキュリティ要件を定めています。 今後、これらの製品にはサイバーセキュリティ要件への適合が広く求められることになります。
CRAの概要
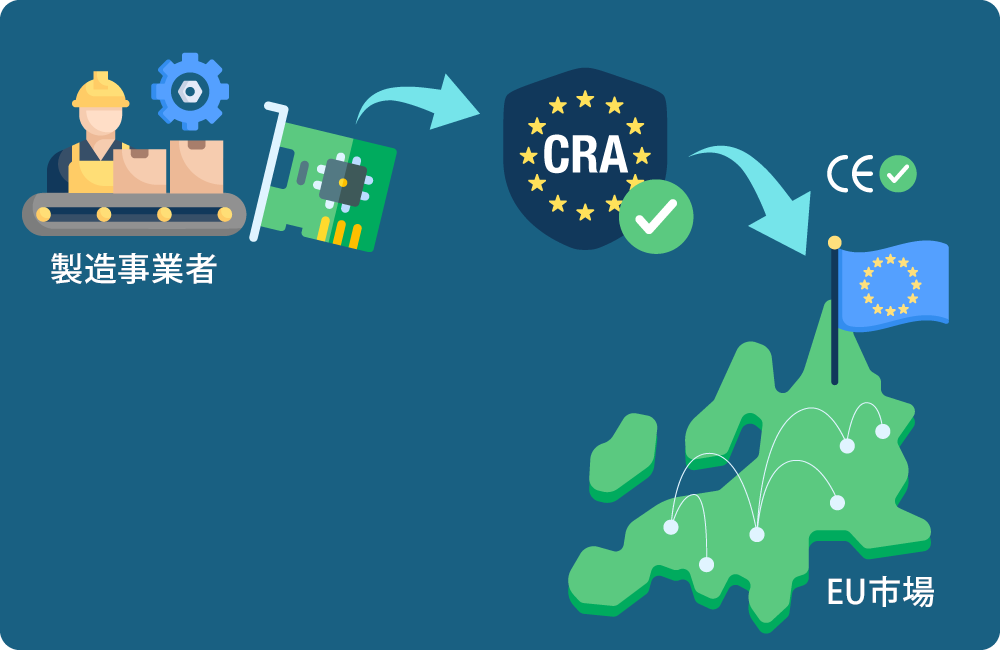
CRAは、デジタル要素を持つ製品 (PwDE) のライフサイクル全体にわたり、明確かつ包括的なサイバーセキュリティ要件を定めています。製造事業者は、EU市場で製品を販売するために必要なCEマーキングを取得するため、これらのセキュリティ要件へ適合しなければなりません。
CRAの主な目的は次のとおりです。
- 欧州デジタル市場のサイバーレジリエンス強化
- 利用者に対するサイバーセキュリティ情報の透明性向上
- デジタル製品 (PwDE) の脆弱性低減
CRAの適用範囲
CRAは、「デジタル要素を持つ製品 (PwDE: Products with Digital Elements) 」を対象としています。これには、ソフトウェアまたはハードウェア製品、およびそれらに関連するリモートデータ処理ソリューションが含まれます。ソフトウェアやハードウェアのコンポーネントが個別に市場へ提供される場合も対象となります。
一方で、医療機器 (規則(EU) 2017/745 および(EU) 2017/746) 、民間航空 (規則(EU) 2018/1139) 、自動車 (規則(EU) 2019/2144) 、船舶機器 (指令2014/90/EU) など、同等のサイバーセキュリティ制度が整備されている特定分野については適用除外となります。
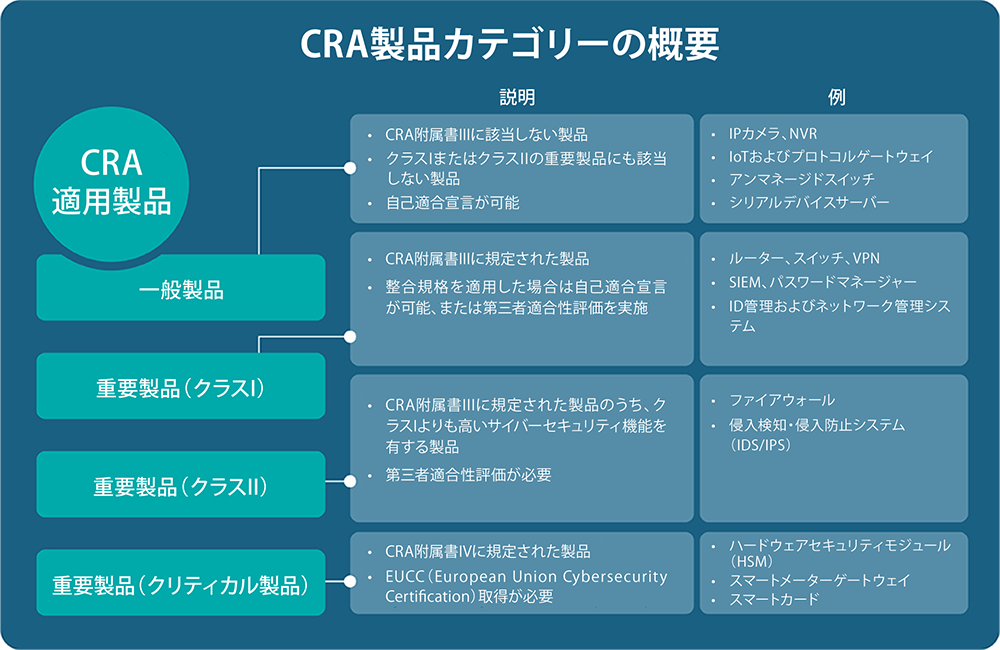
- <画像クリックで拡大します>
CRA要件の詳細
CRAでは、製造事業者に対して複数の重要なサイバーセキュリティ要件を求めています。
- 製品の設計、開発、提供、保守の各段階においてサイバーセキュリティ対策を実施すること
- Secure by Designの考え方に基づき、製品設計段階でセキュリティリスク評価を実施すること
- CRA要件を満たす脆弱性管理プロセスを確立すること
- 製品提供後もセキュリティアップデートや脆弱性対策を提供し、製品サポート終了までセキュリティを維持すること
- 安全な利用方法に関するガイダンスおよび関連文書を提供すること
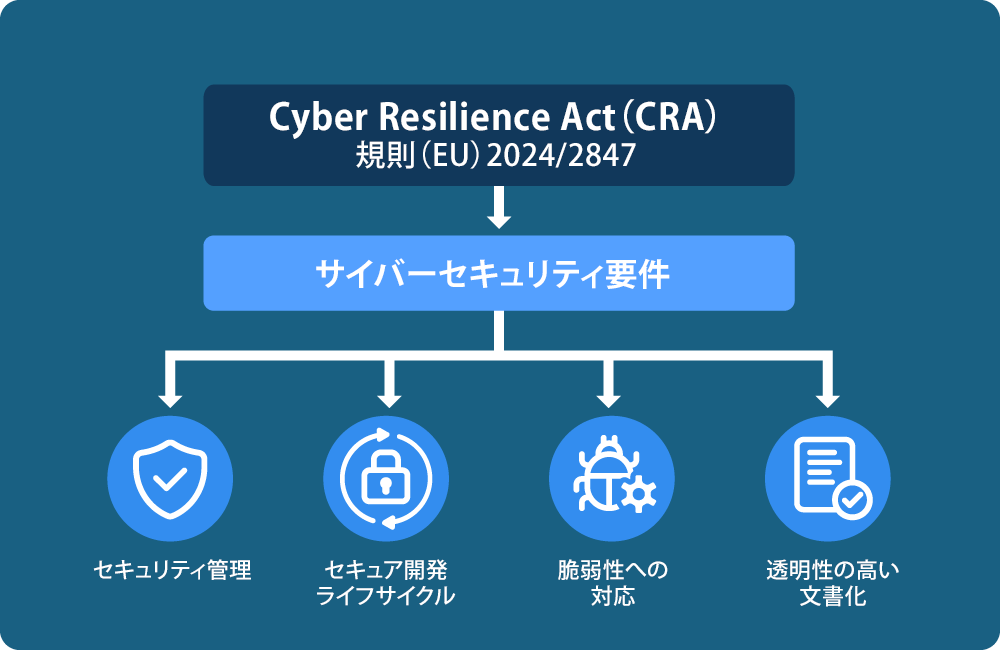
- <画像クリックで拡大します>
CRA施行スケジュールと対応期限
CRAは、製造事業者が対応準備を進めるための猶予期間を設けながら、段階的に適用が進められています。2024年12月10日にCRAが発効し、移行期間が開始されました。最初の重要な期限は2026年9月11日で、この日から積極的に悪用されている脆弱性および重大インシデントの報告が義務化されます (※) 。さらに、2027年12月11日には全面適用期限を迎え、EU市場で販売される対象製品 (PwDE) はすべてCRA要件への適合が求められます。 (出典:CRA公式サイト)
※MoxaのCRA報告義務への対応状況については、プレスリリース (英語) をご覧ください。
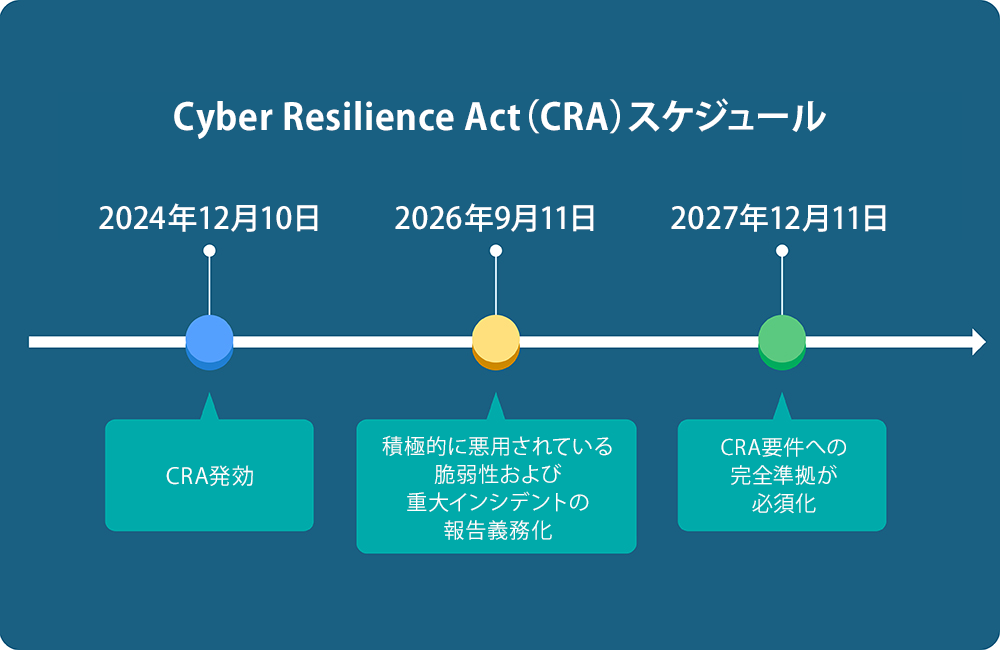
- <画像クリックで拡大します>
OTの知見とSecure by Designを基盤としたCRA対応
Moxaは、CRAが求める主要なセキュリティ要件に対応するため、複数の重要な取り組みを基盤として整備してきました。これには、セキュア開発ライフサイクル (SDL) 、脆弱性管理プロセス、長期的なソフトウェア保守体制、そしてIEC 62443に代表される規格に準拠したフレームワークが含まれます。Moxaは、透明性、説明責任、そしてレジリエンスを確保する運用ライフサイクルの構築を通じて、デジタルサプライチェーン全体における信頼ガバナンスの強化を目指しています。
① 国際規格の活用
規制要件への適合を実現するためには、広く認知された国際的なフレームワークを活用することが重要であるとMoxaは考えています。Moxaの取り組みは、CRAの基本要件および欧州の整合規格に基づいて構築されています。
- IEC 62443への準拠:Moxaのセキュア開発プロセスおよび製品機能仕様は、IEC 62443-4-1 ML3およびIEC 62443-4-2に準拠しています。用途に応じたセキュリティ機能を提供することで、高度なセキュリティを実現します。
- 欧州整合規格への対応:Moxaは、一般的なサイバーレジリエンス要件に対応する水平規格および製品固有の垂直規格の採用に向けて、欧州の標準化機関 (CEN/CENELEC/ETSI) の動向に積極的に対応しています。
② セキュアなライフサイクル管理の実践
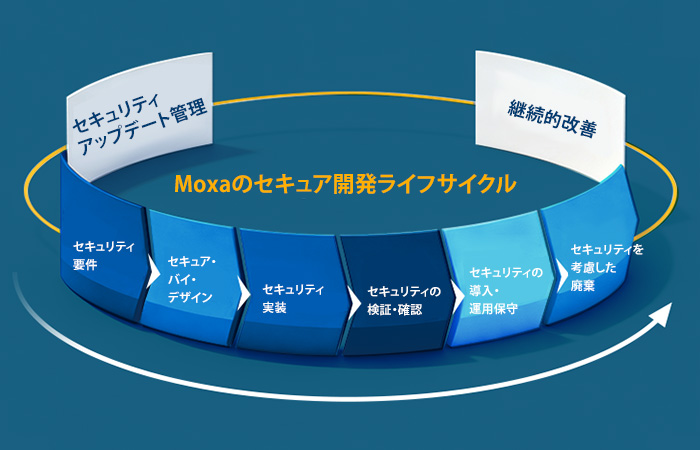
Moxaでは、プロセスに依存しないリスクベースのアプローチを採用し、製品ライフサイクル全体にわたって「Secure by Design」を実践しています。
- 継続的なリスク評価:企画、設計、製造、保守の各段階において、文書化されたサイバーセキュリティリスク評価を実施。
- サプライチェーンセキュリティ:サードパーティ製コンポーネントやオープンソースソフトウェアを採用する際には、厳格な評価プロセスを実施し、セキュリティリスクを低減。ソフトウェアサプライチェーンの透明性確保に向けて、SBOMおよびソフトウェアガバナンスのベストプラクティスに準拠。
- 継続的なサポート:定義されたサポート期間を通じて、適切なセキュリティアップデートを提供できる仕組みを整備し、迅速な脆弱性対応を実現。
③ 迅速な脆弱性対応
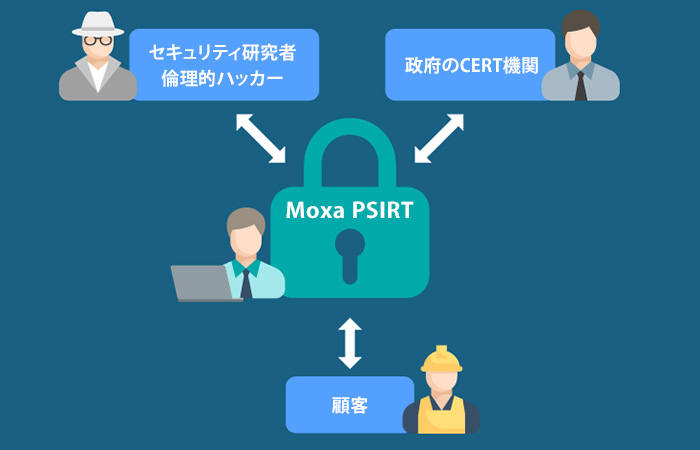
Moxaでは、脆弱性管理を専門とする“PSIRT (Product Security Incident Response Team) ”を組織し、確立された対応プロセスに基づいて運用しています。同チームは、Common Vulnerabilities and Exposures (CVE) の積極的な開示と脆弱性管理を推進するとともに、CRAで求められる「実際に悪用されている脆弱性」および「重大インシデント」の報告義務に対応するため、効率的なインシデント評価および報告プロセスを整備しています。
- グローバルフレームワークへの準拠:Moxaの脆弱性対応プロセスは、CRAでも参照されるISO 29147 (脆弱性開示) およびISO 30111 (脆弱性対応) に準拠。
- 連携したインシデント対応:FIRST Security Frameworkを活用し、報告された脆弱性への対応およびセキュリティアドバイザリの発行を実施。
- 長期的なセキュリティ維持:長期間の運用が求められる産業環境において、継続的な脆弱性管理とセキュリティ維持を支援。
④ セキュリティ対策とドキュメント管理
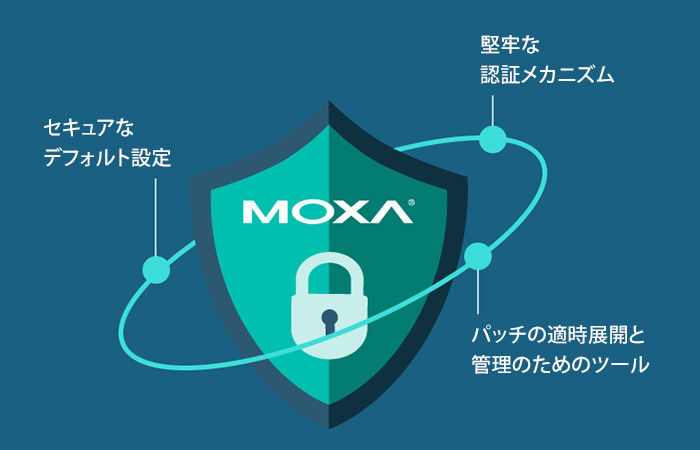
Moxaは、監査に対応可能な形でセキュリティ管理に関する証跡を維持するとともに、お客様が安全に運用できるよう、セキュリティ機能を組み込んだ製品を提供しています。
- ユーザーへの透明性の確保:製品の想定用途、サポート終了時期 (End-of-Support) 、脆弱性報告窓口などの情報を明確に提供。
- 組み込み型セキュリティ対策:強固な認証機能、セキュアな初期設定、迅速なパッチ適用・管理を支援する機能を搭載。
よくある質問 (FAQ)
- EU Cyber Resilience Act (CRA) とは何ですか?
-
EU Cyber Resilience Act (CRA) は、EU市場で販売されるデジタル要素を持つすべての製品 (ハードウェアおよびソフトウェア) に対し、サイバーセキュリティ要件を義務付けるEU規則です。CRAでは、製品ライフサイクル全体を通じて高いレベルのセキュリティを維持することを目的として、製造事業者に以下を求めています。
- 製品の設計、開発、提供、保守の各段階にセキュリティを組み込むこと
- Secure by DesignおよびSecure by Defaultの原則を実践すること
- 脆弱性報告およびサイバーセキュリティリスク管理を実施すること
- 製品提供後のセキュリティアップデートおよびパッチを提供すること
- 製品のセキュリティハードニングに関する文書を提供すること
- CRAにおいて製造事業者に求められる主な義務は何ですか?
製造事業者は、市場投入前にサイバーセキュリティリスク評価を実施し、製品がCRAの基本的なサイバーセキュリティ要件を満たしていることを確認しなければなりません。また、製品ライフサイクル全体を通じて、セキュリティアップデートおよび脆弱性管理を提供することが求められます。さらに、技術文書の作成、適合性評価の実施、CEマーキングの表示に加え、悪用された脆弱性や重大なインシデントを関係当局へ報告する義務があります。
- CRAはどのような製品に適用されますか?
CRAは、ネットワークまたはデバイスへ直接または間接的に接続できる、デジタル要素を持つすべての製品に適用されます。対象には、接続可能なハードウェア (スマートフォン、IoT機器、ルーターなど) およびソフトウェア (OS、アプリケーション、ソフトウェアライブラリなど) が含まれます。一方で、医療機器や自動車など、他の法規制の対象となる一部製品や、商用利用を目的としないオープンソースソフトウェアは適用対象外です。 Moxaの産業用通信機器製品群はCRAの適用対象に含まれており、産業用セキュアルーター、Ethernetスイッチ、シリアルデバイスサーバー、ネットワーク管理ソフトウェアなどが該当します。
- 整合規格 (Harmonised Standards) とは何ですか?
CRAにおける整合規格 (Harmonised Standards) とは、欧州委員会の要請に基づき、欧州標準化機関 (ESO: CEN、CENELEC、ETSI) が策定する欧州規格です。これらの規格は、CRAで定められた基本的なサイバーセキュリティ要件を具体的な技術仕様へ落とし込むために重要な役割を果たします。現在、標準化作業は既存の国際規格および欧州規格を基盤として進められています。水平規格は2026年8月、セキュリティ分野の水平規格は2027年10月、製品分野別の垂直規格は2026年10月の公開が見込まれています。
- CRAはいつ適用され、いつまでに対応が必要ですか?
製造事業者は、2026年9月11日から、実際に悪用されている脆弱性および重大インシデントを報告する義務を負います。また、市場投入前の適合要件を含むその他すべてのCRA要件は、2027年12月11日から適用されます。
- CRAに準拠しない場合、どのような罰則がありますか?
CRAに準拠しない企業には、多額の制裁金が科される可能性があります。重大な違反の場合、最大1,500万ユーロ、または全世界年間売上高の2.5%のいずれか高い方の制裁金が科される場合があります。そのほかの違反についても、内容に応じた制裁金が定められています。
- CRAはNIS2指令とどのように異なりますか?
CRAとNIS2指令はいずれも欧州におけるサイバーセキュリティの強化を目的としていますが、その対象と焦点は異なります。NIS2指令は、重要インフラ事業者および重要サービス事業者に対し、ネットワークおよび情報システムのセキュリティ強化を求めるものです。一方、CRAはデジタル製品そのもののセキュリティ確保に重点を置いており、設計段階からセキュリティを組み込む考え方を取り入れています。
- SBOM (Software Bill of Materials) とは何ですか?また、CRAではSBOMにどのような対応が求められていますか?
SBOM (Software Bill of Materials) は、ソフトウェア製品に含まれるコンポーネントやライブラリを一覧化したもので、いわばソフトウェアの「部品表」に相当します。CRAでは、脆弱性管理を円滑に行うため、製造事業者に対してSBOMの作成を求めています。ただし、現時点ではSBOMの一般公開までは義務付けられていません。一方で、規制当局による監督や適合性確認を支援するため、通知機関および市場監視当局から要求があった場合には、完全なSBOMを提供できる状態にしておく必要があります。
- CRAの「24時間脆弱性報告義務」とは何ですか?
CRAにおける「24時間脆弱性報告義務」は、脆弱性対応を企業内の運用プロセスから法的義務へと引き上げるものです。これにより、サイバー脅威に対する迅速な検知、評価、調整、および対応が求められます。製造事業者は、デジタル要素を持つ製品において、実際に悪用されている脆弱性または重大なセキュリティインシデントを認識した場合、24時間以内にCRA Single Reporting Platformへ報告しなければなりません。Moxaのように以下の体制を整備している企業は、こうしたセキュリティ義務へ確実に対応できます。
- 製品ライフサイクル全体に組み込まれたセキュリティエンジニアリング
- 協調的な脆弱性開示プロセス
- 成熟したPSIRTによる専門的なインシデント管理
- 継続的な脆弱性
- 監視強固なSBOM管理