産業用ネットワークソリューション / OTセキュリティ / 産業用エッジコネクティビティ / 産業用ワイヤレスソリューション
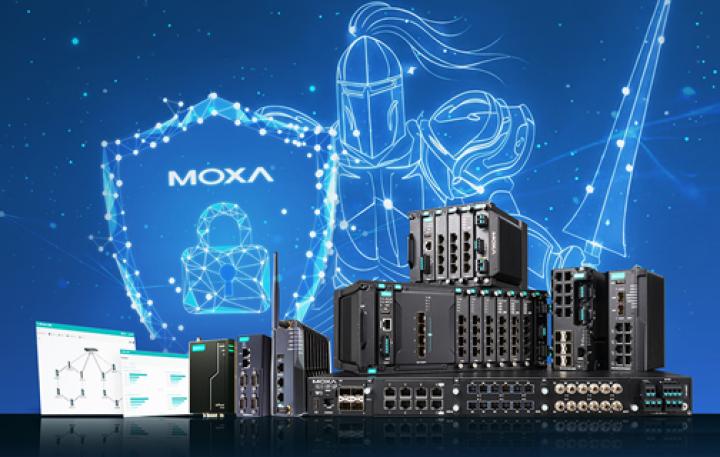
ネットワークリスクを低減し、OT運用を強化 - 強靭なOT運用を支えるセキュアなネットワークアーキテクチャの構築を支援 NEW
将来を見据えた産業ネットワークセキュリティを実現
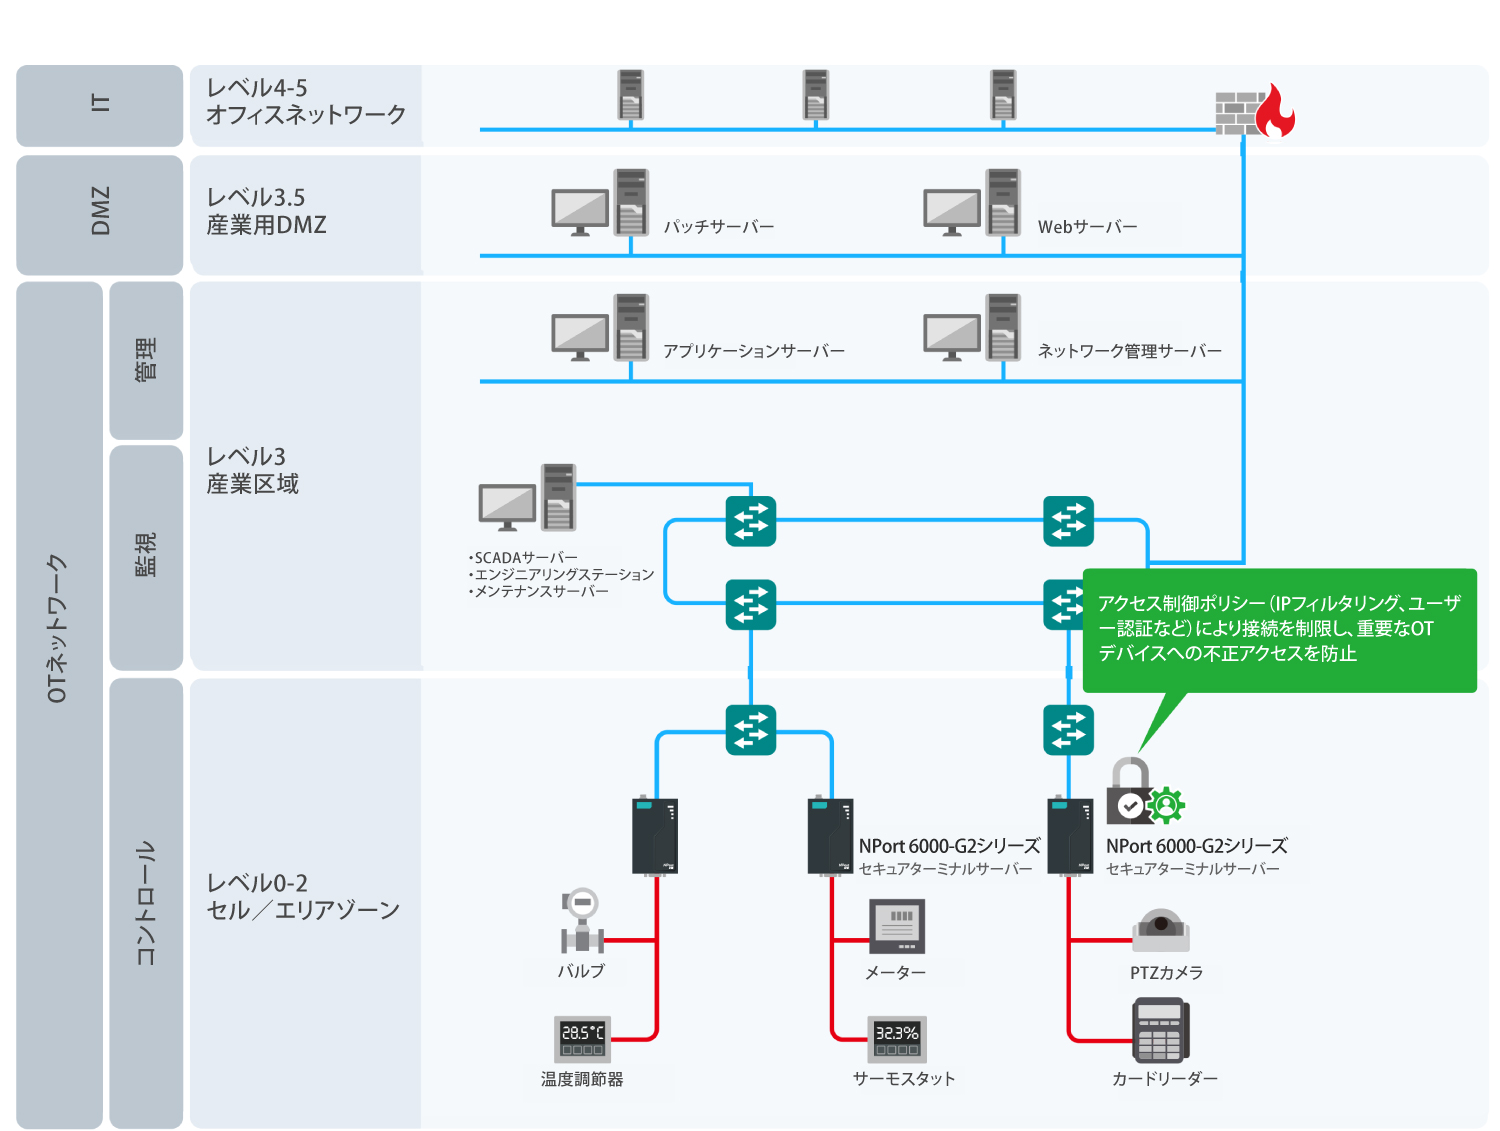
セキュアなOTネットワークの実現には、単に信頼性の高い接続性だけでは十分ではありません。産業ネットワークには、ネットワークセグメンテーション、通信制御、不正アクセス防止、および集中管理による可視化を実現する多層的なセキュリティアーキテクチャが求められます。これらは、OT環境におけるDefense in Depth(多層防御)の実現を支える重要な要素です。
37年以上にわたり産業ネットワーク分野で培った知見をもとに、Moxaはセキュリティを製品設計の中核に組み込んできました。Moxaは、セキュア開発ライフサイクル(SDL)に関するIEC 62443-4-1認証、および複数製品におけるIEC 62443-4-2認証を取得した先駆的な企業の一つとして、強靭なOTネットワーク基盤の構築を支援する安全な産業ネットワークおよび接続ソリューションを提供しています。
MoxaのセキュアネットワーキングソリューションがOTネットワークセキュリティを強化する理由
OTネットワークを保護するには、多層的な防御が必要です。エッジにおけるセキュアなデバイス接続から、ネットワークセグメンテーション、アクセス制御、トラフィック監視、そしてネットワーク全体の一元的な可視化・管理まで、産業インフラ全体を対象とした対策が求められます。これらの機能が連携することで、産業ネットワークを保護し、安定した運用を維持するための基盤が構築されます
なぜOTネットワークにおいてセキュアなエッジ接続が重要なのか?
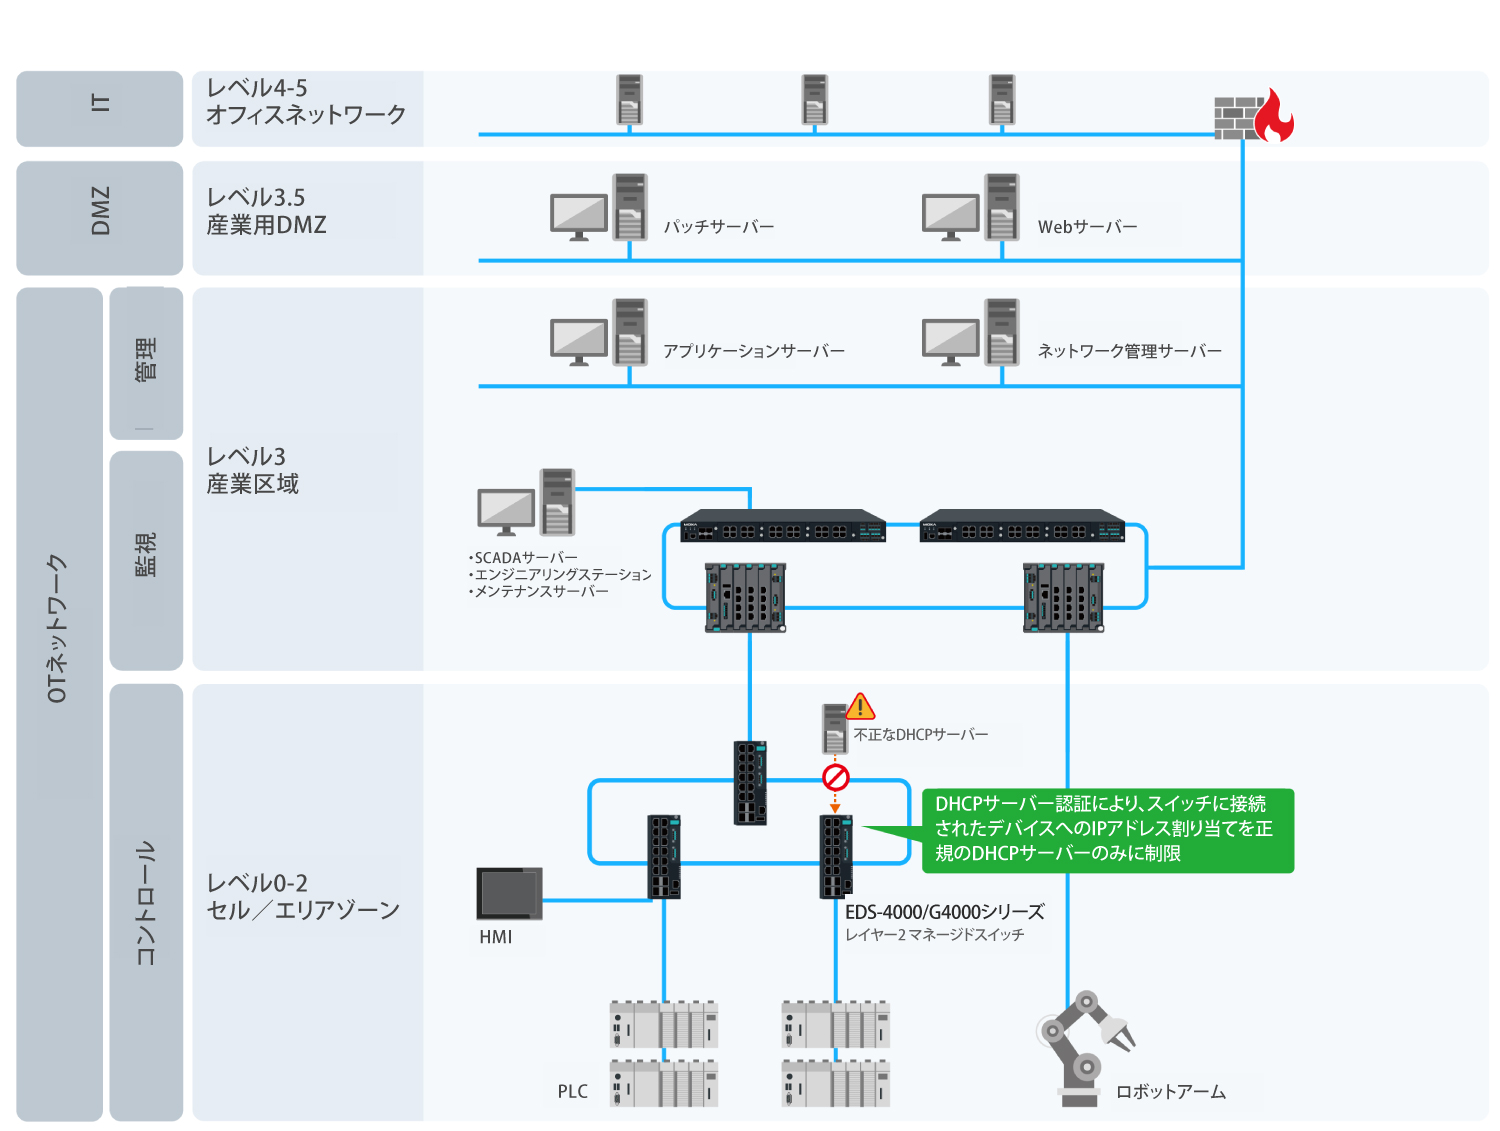
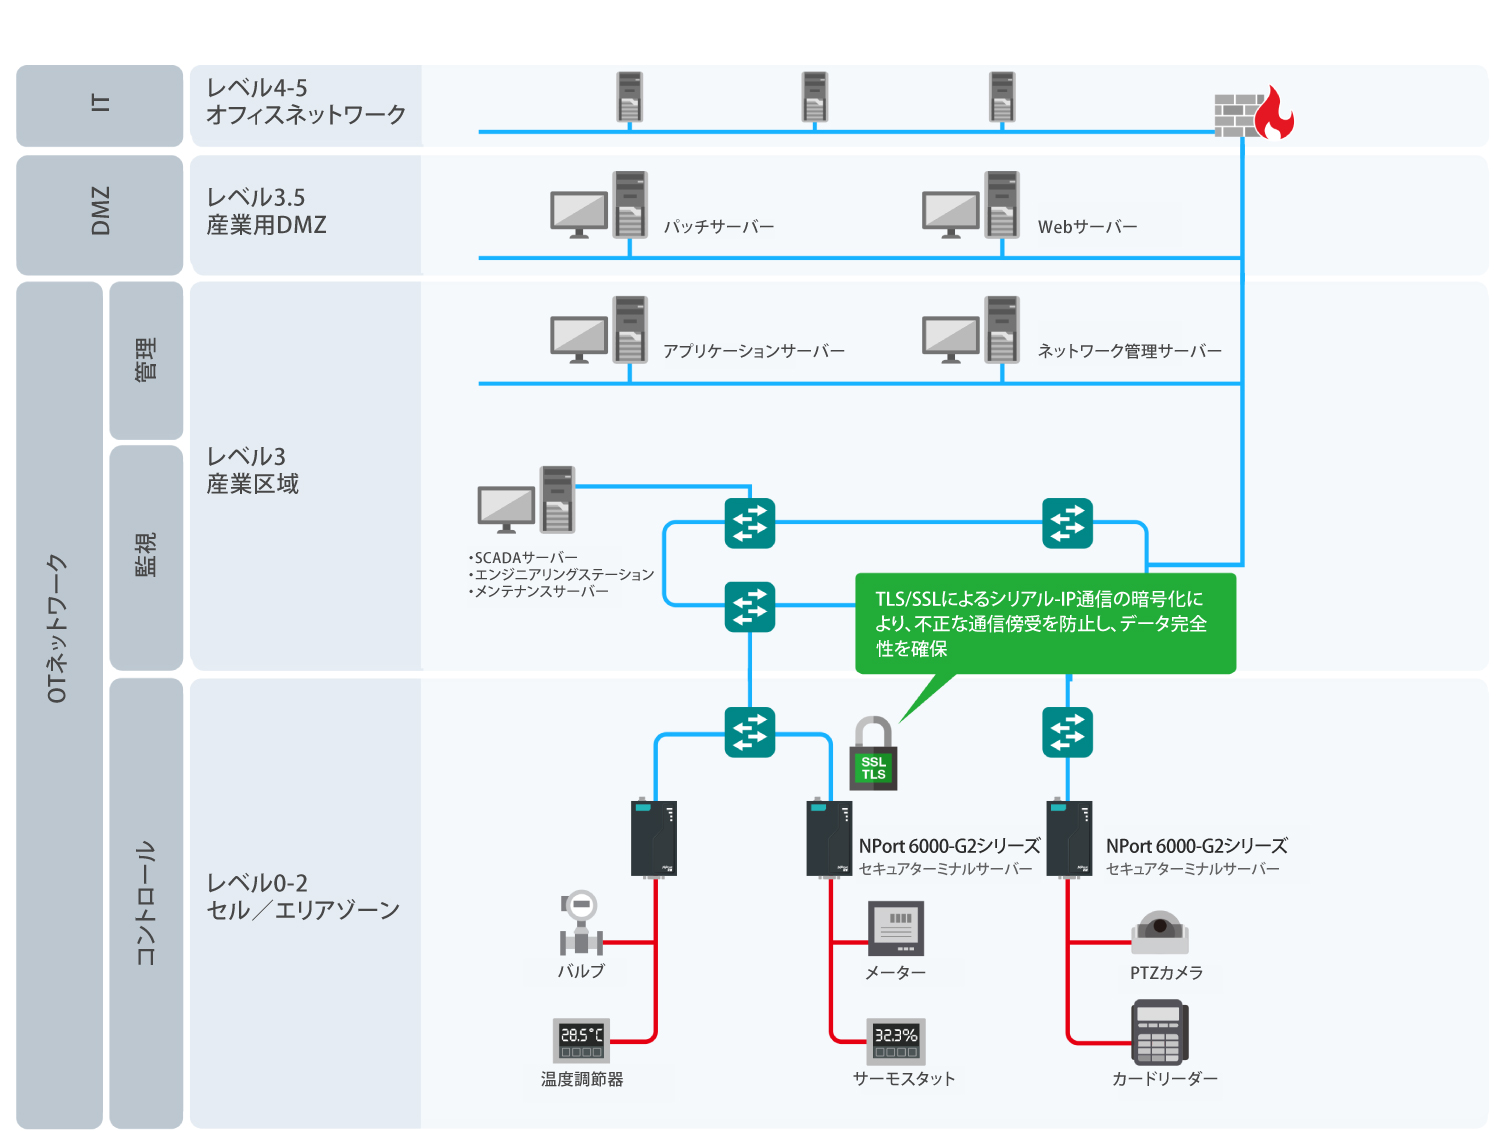
シリアルデバイス、コントローラ、リモートI/Oなどのエッジデバイスは、レガシー機器を最新のIPネットワークへ接続する役割を担っています。適切な保護が施されていない場合、これらの接続ポイントはサイバー攻撃の侵入口となる可能性があります。Moxaのセキュアエッジ接続ソリューションは、エッジデバイスをIPネットワークへ接続しながら、内蔵されたセキュリティ機能によって通信とデバイスの完全性を保護します。
- 主な機能
-
- レガシープロトコルを保護する暗号化通信
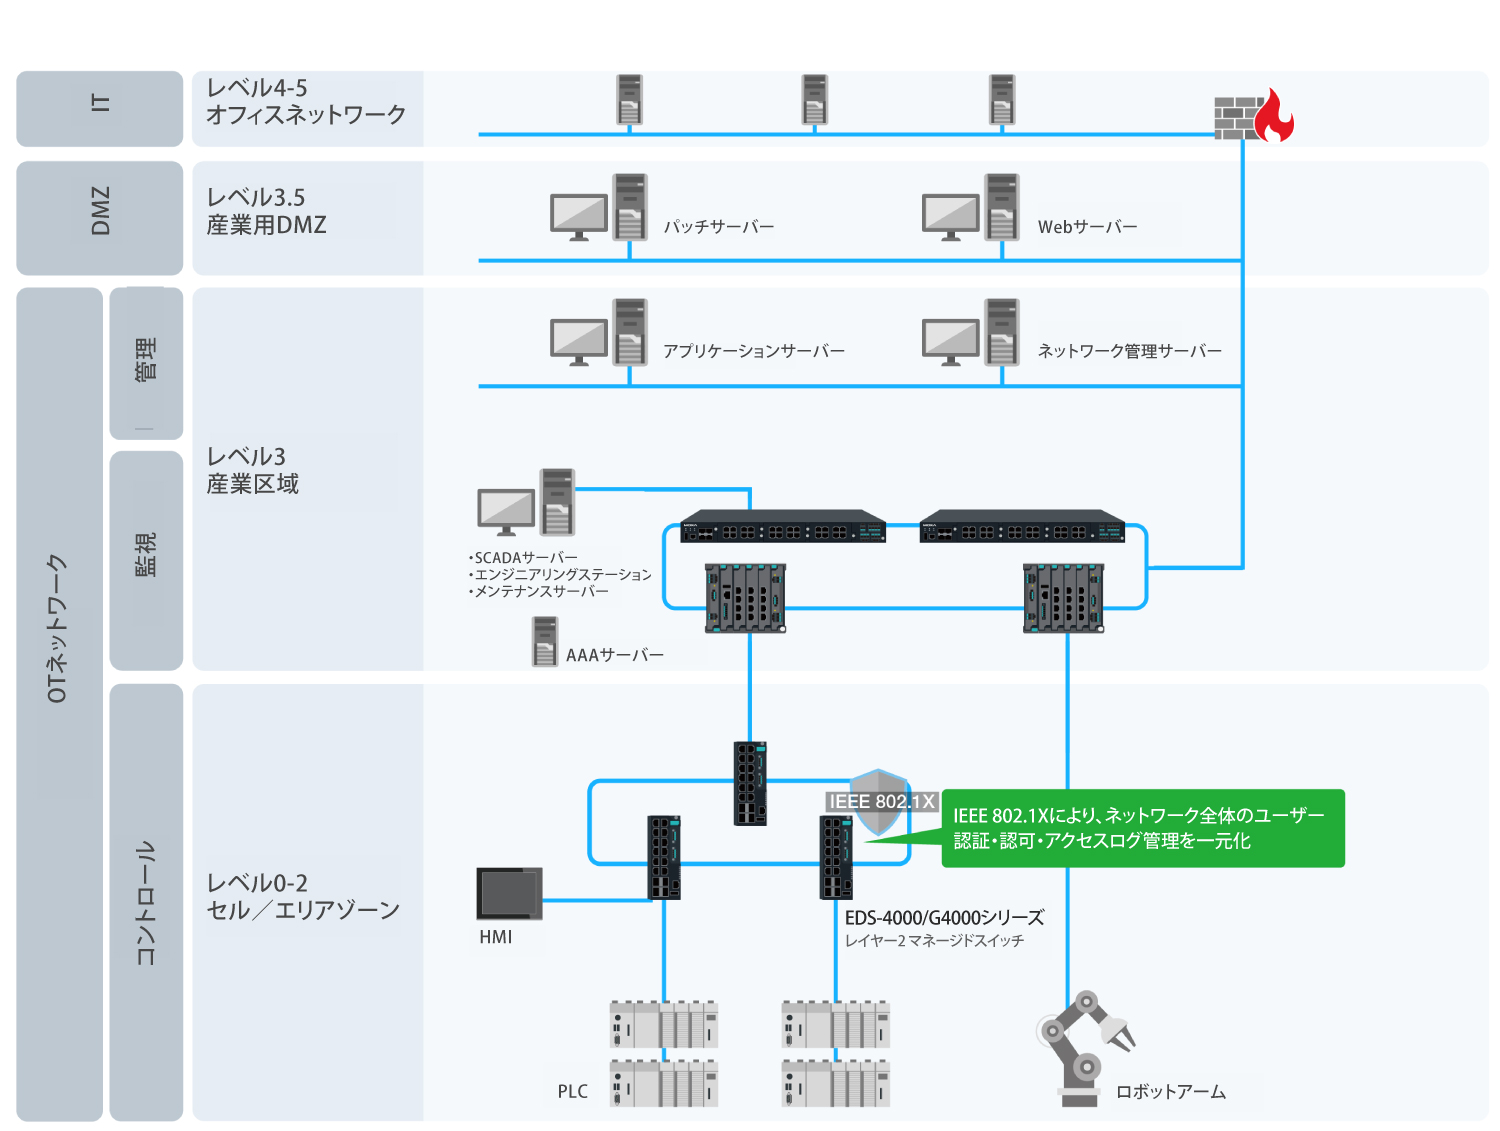
- ユーザー認証およびロールベースアクセス制御
- IPホワイトリストおよびネットワークアクセス制御
- デバイス完全性チェックおよびセキュアなファームウェア更新
- 不要なサービスを無効化するハードニング機能
なぜネットワークセグメンテーションはOTネットワークの保護に有効なのか?
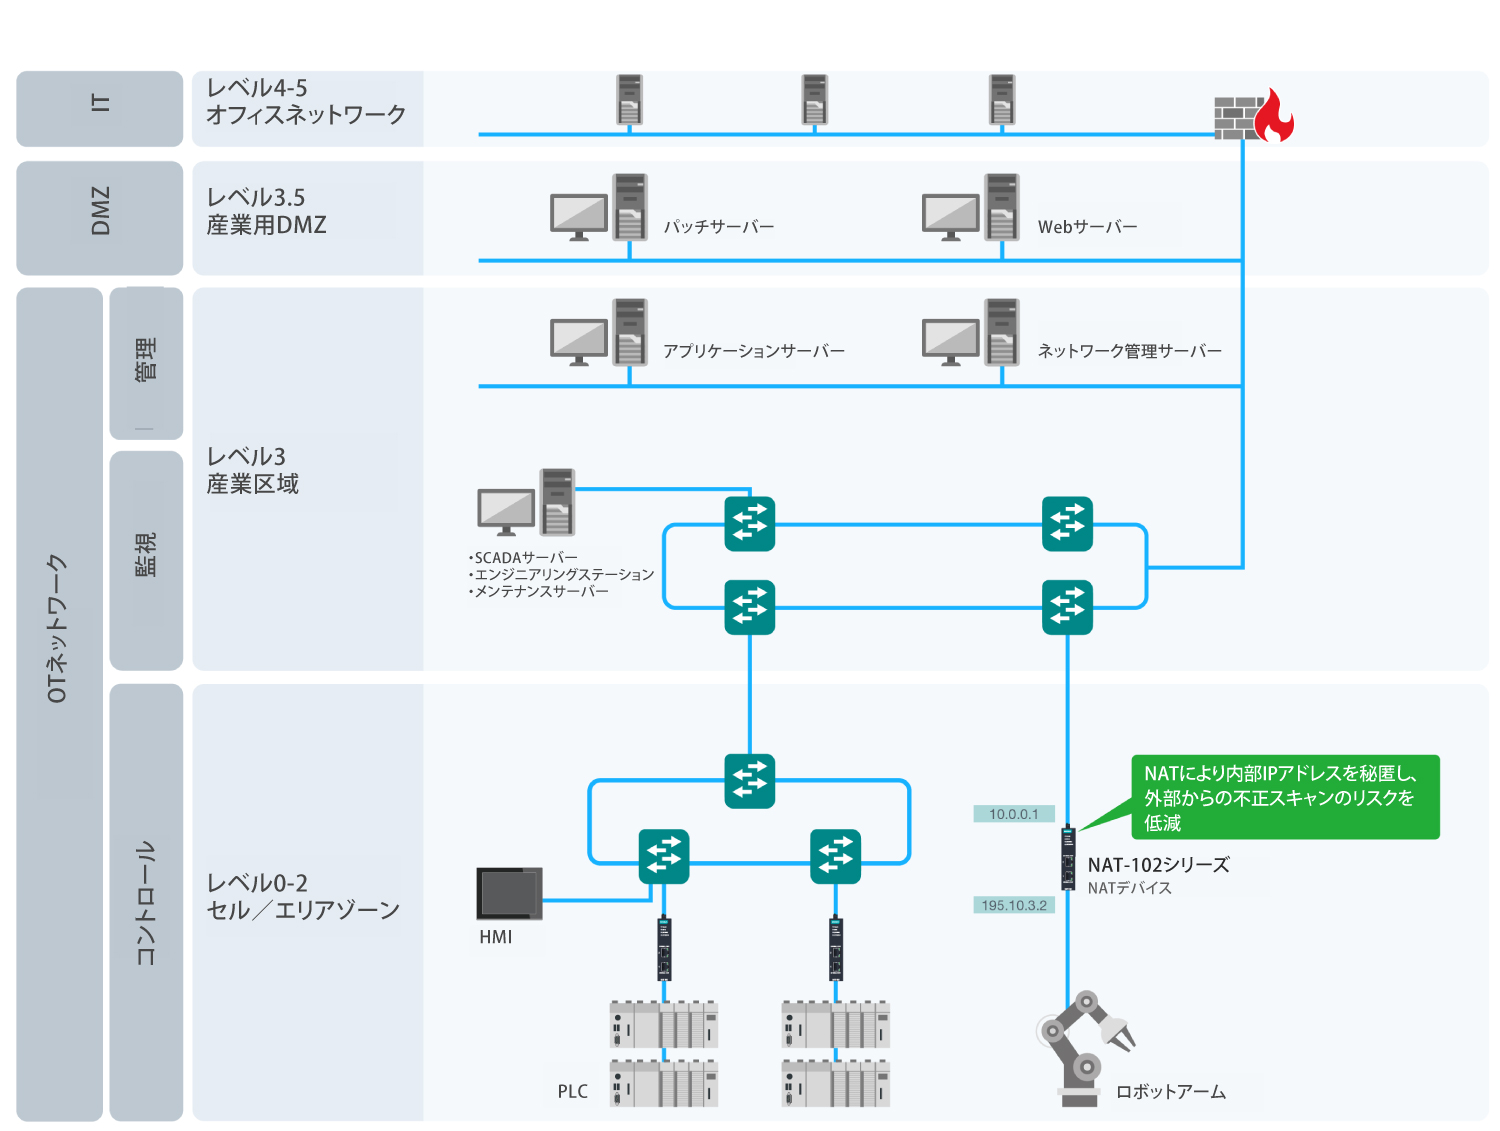
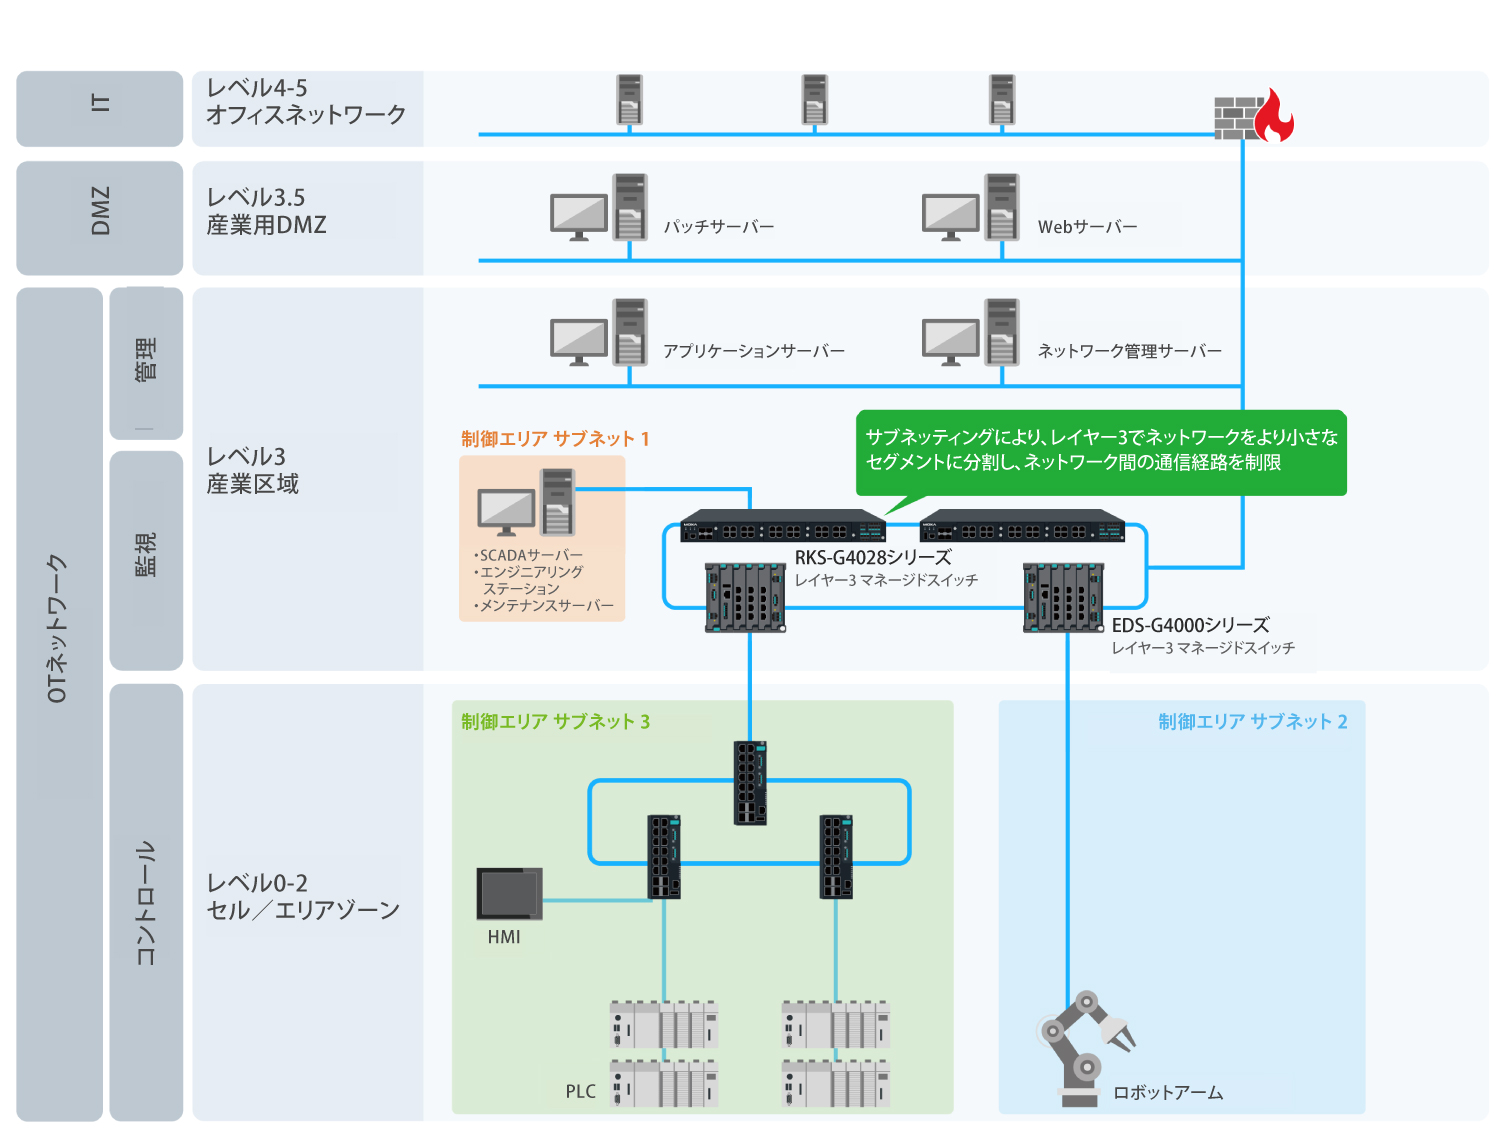
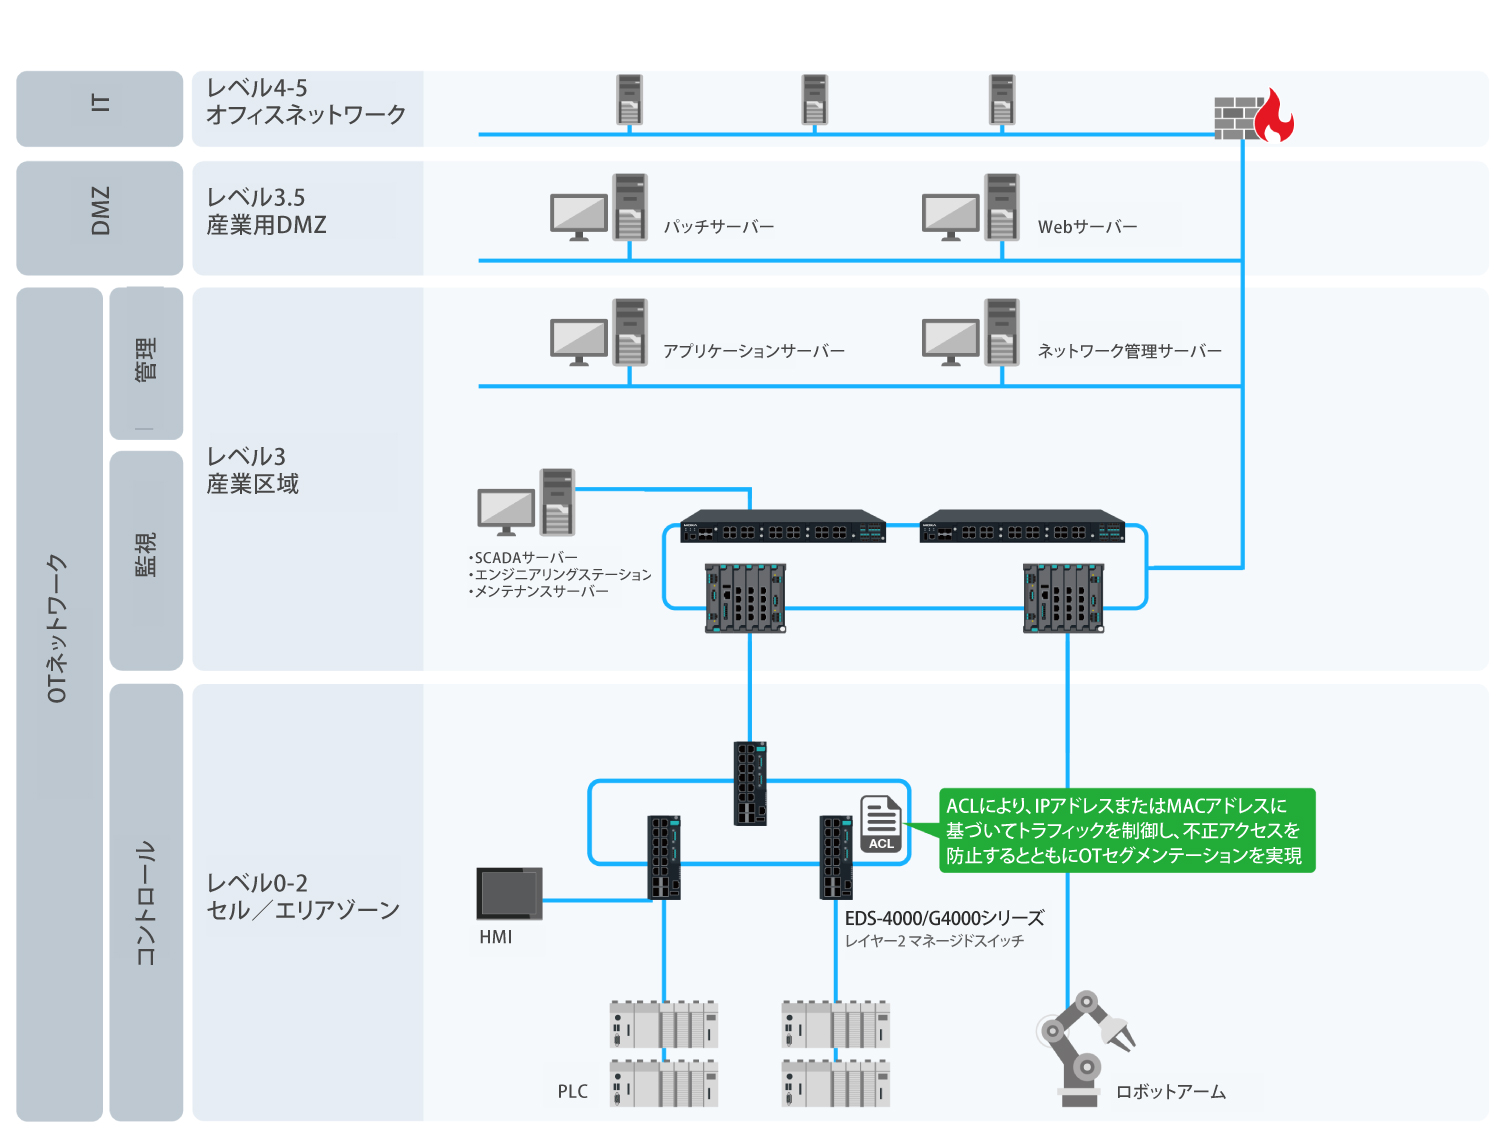
産業ネットワークにおけるセグメンテーションは、サイバーインシデントが運用全体へ拡大することを防ぐための基本的な対策です。Moxaのセキュアスイッチおよびルーターは、重要システムを分離し、ネットワークゾーン間の通信を制御するためのセグメンテーション機能を提供します。
- 主な機能
-
- VLANベースのネットワークセグメンテーション
- アクセス制御リスト(ACL)によるトラフィックフィルタリング
- 産業用ファイアウォール機能
- OTネットワークゾーン間のセキュアなルーティング
- これらの機能により、潜在的な脅威の影響範囲を限定し、産業システム内での横方向への侵害拡大(ラテラルムーブメント)を防止できます。
OTネットワークへのアクセスをどのように保護するか?
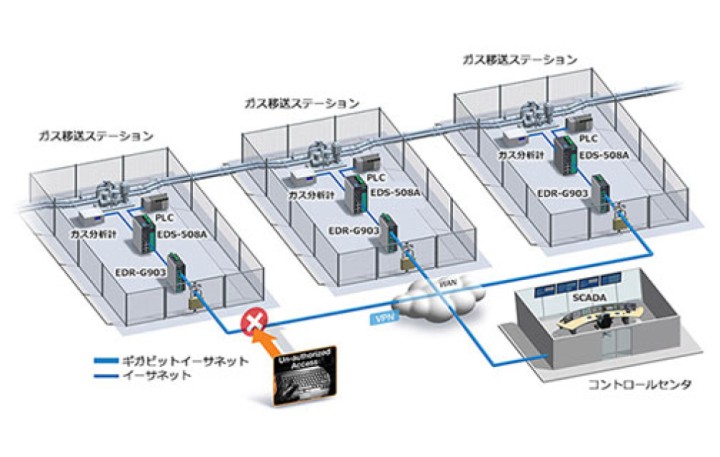
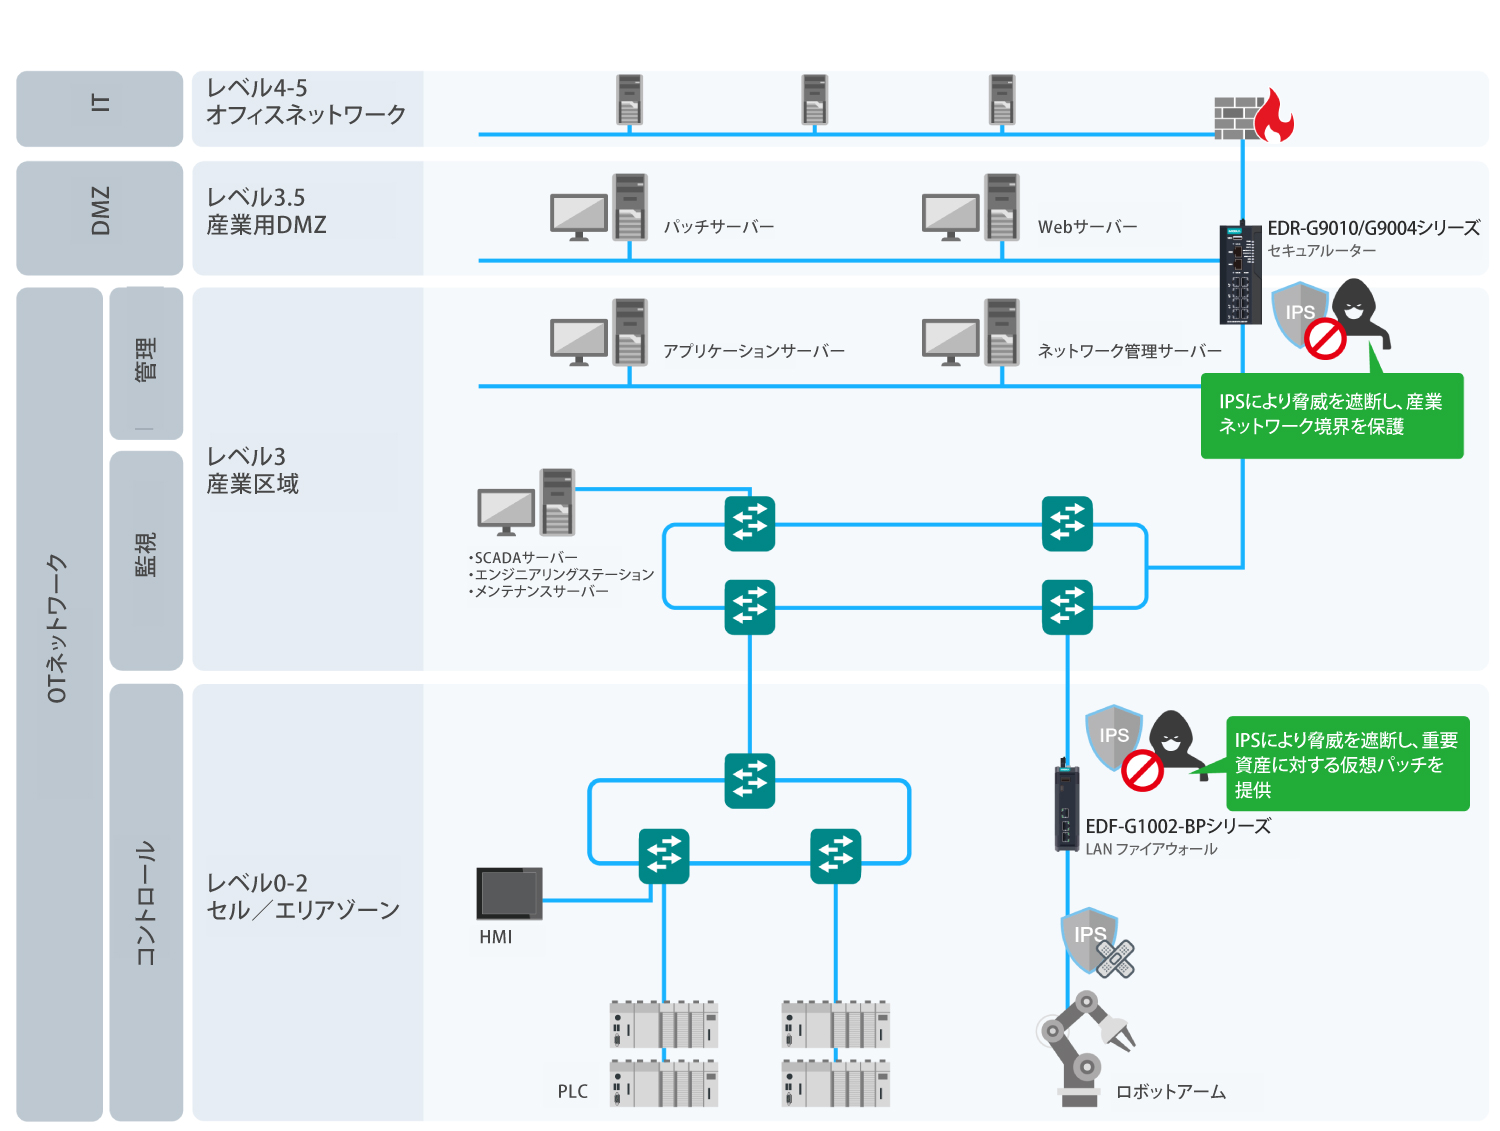
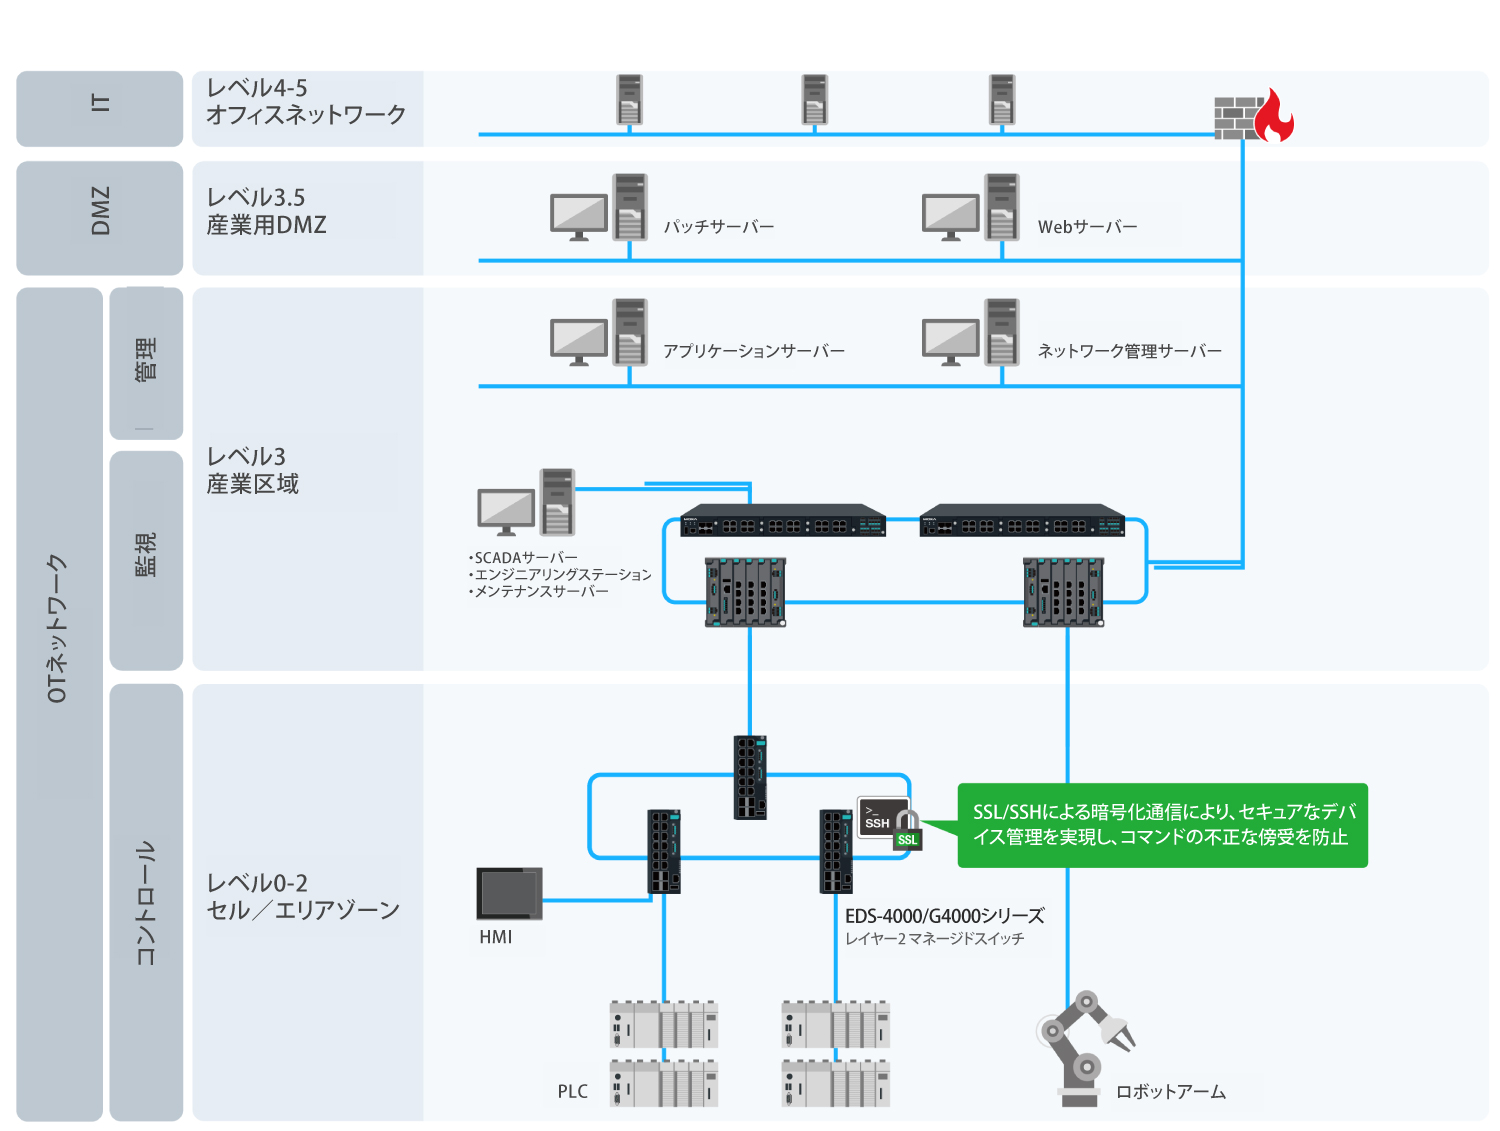
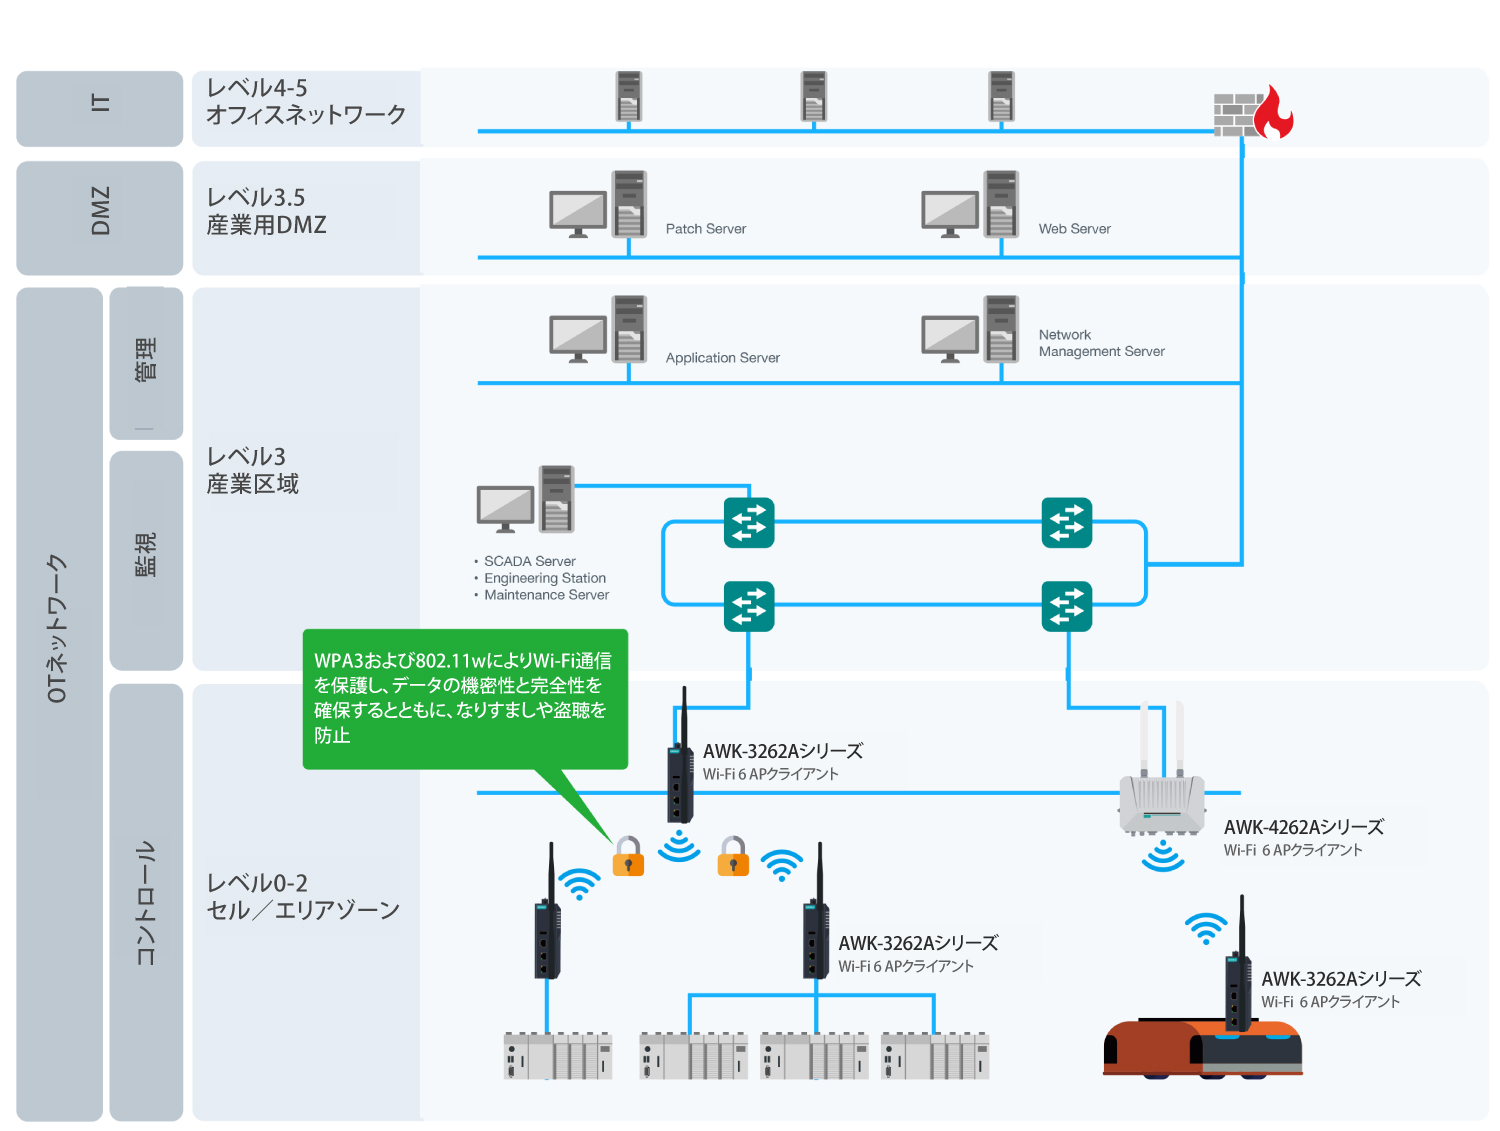
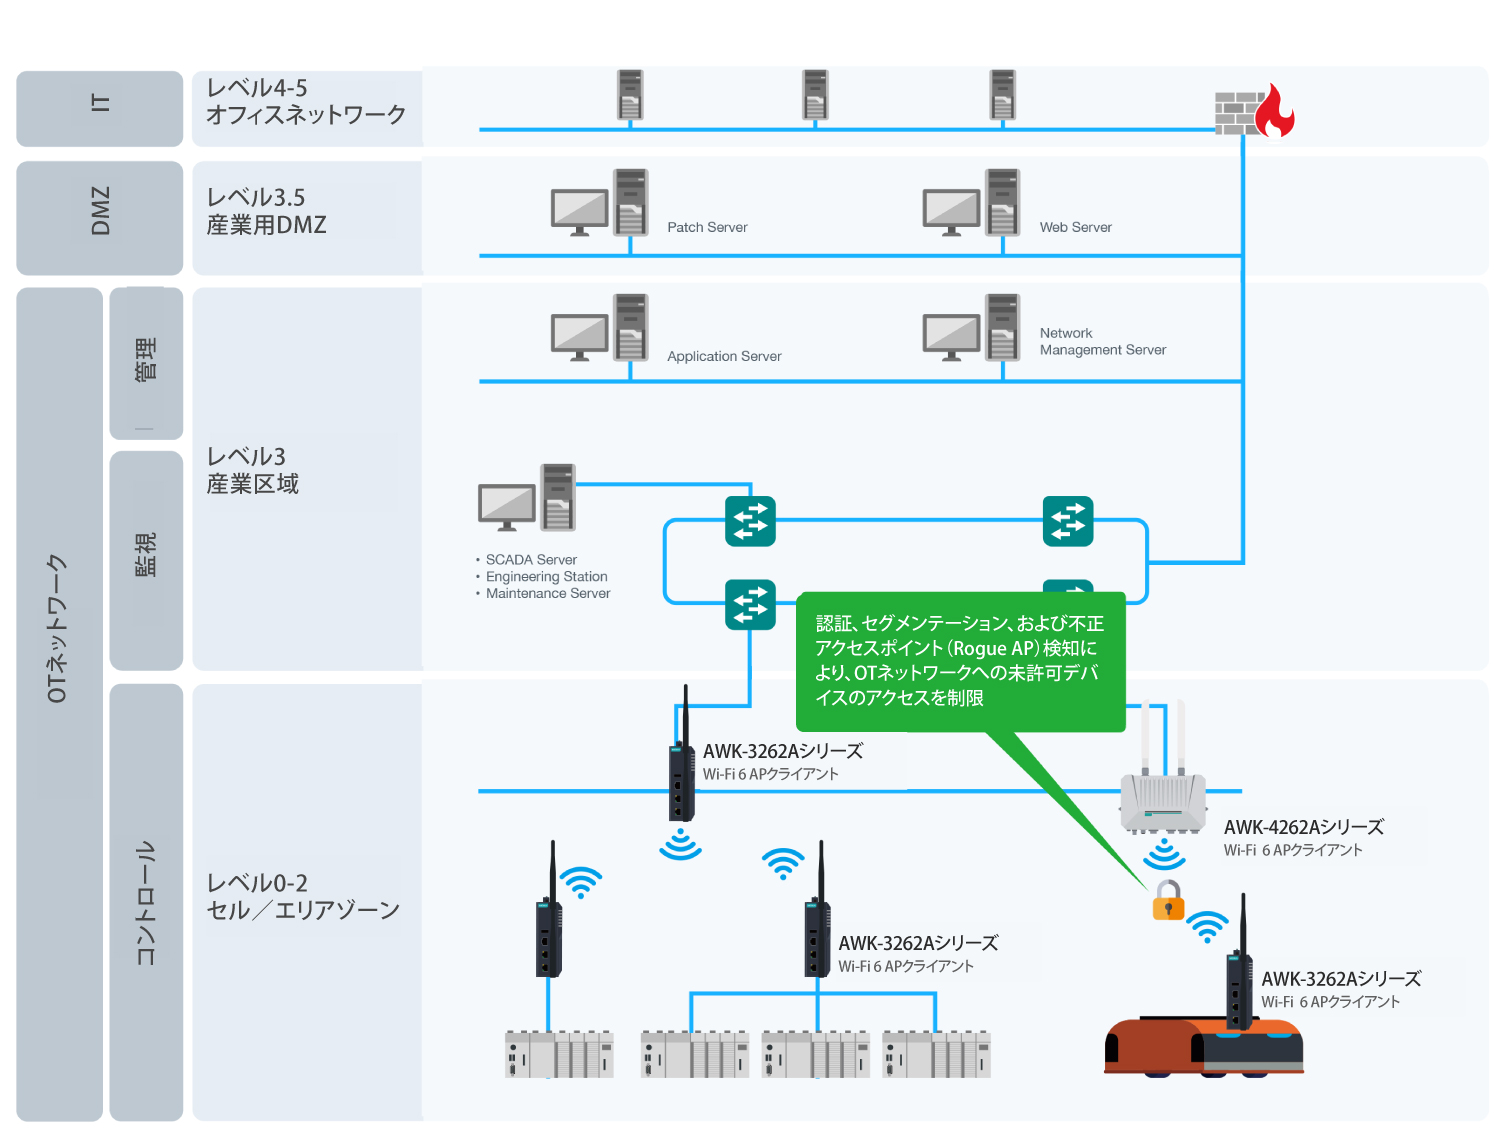
産業ネットワークでは、保守、監視、企業システムとの連携のためにリモート接続が必要となる場合が少なくありません。こうした接続は、適切な保護が行われていない場合、重大なサイバーセキュリティリスクをもたらす可能性があります。Moxaのセキュアネットワーキングソリューションは、以下の機能を通じて安全な接続環境を実現します。
- 主な機能
-
- VPNによる暗号化されたリモートアクセス
- 外部接続を制御するセキュアなルーターおよびファイアウォール
- デバイスアクセスを制限する認証機能
- HTTPSやSSHなどのセキュアな管理プロトコル
- これらの機能により、OTネットワークの境界を保護するとともに、安全なリモート運用を実現します。
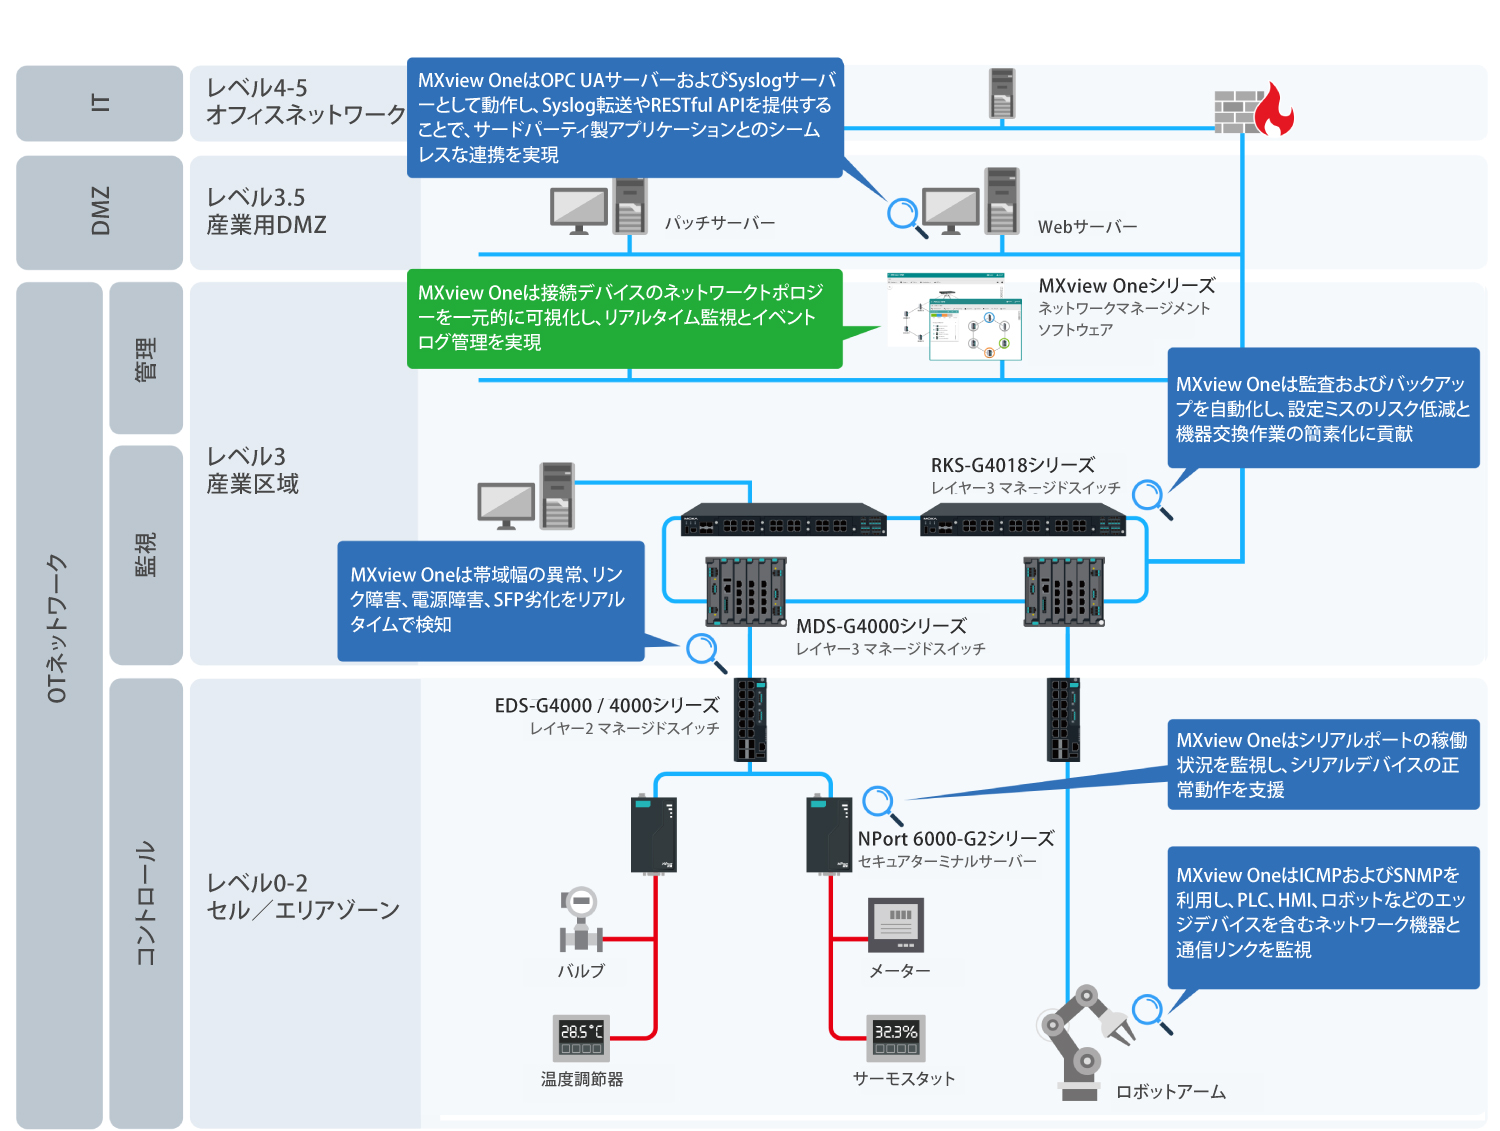
OTネットワークにおけるリアルタイム監視と制御を実現するために、ネットワーク全体の可視化が重要な理由とは?
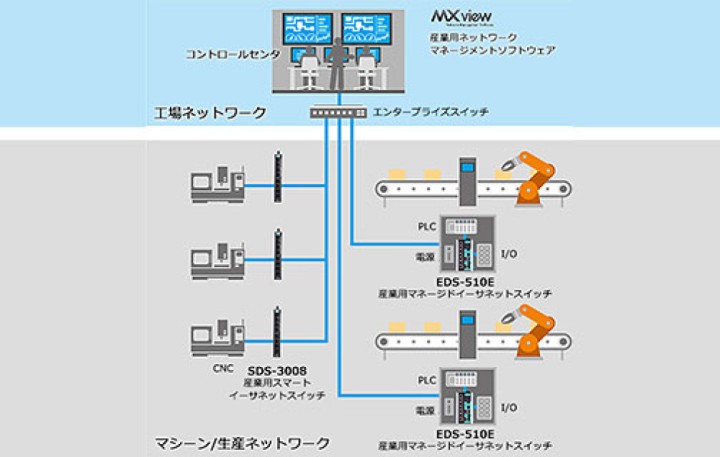
ネットワーク全体を可視化することで、接続されているデバイス、接続状態、トラフィック状況をリアルタイムで把握できるようになります。これにより、異常の早期検知や迅速なトラブルシューティングが可能になります。Moxaのネットワーク管理ソフトウェアは、一元的な可視化と監視機能を提供し、運用状況の把握を支援するとともに、ネットワークイベントへの迅速な対応を実現します。
- 主な機能
-
- 接続デバイスを包括的に把握できるネットワークトポロジーの可視化
- アラート機能を備えた集中型リアルタイムネットワーク監視
- Moxaデバイス向け自動セキュリティ設定監査
- セキュリティイベントのログ管理および監視ダッシュボード
- トラブルシューティングやパフォーマンス分析のためのトラフィック診断
- セキュリティポリシーおよびファイアウォールポリシーの集中管理
産業ネットワークに最適なセキュアネットワーキングソリューションを見つける
Moxaは、産業用ネットワークとサイバーセキュリティの専門知識を融合し、産業ネットワーク向けに多層的な保護を提供します。各ソリューションがどのようにOTネットワークのセキュリティ強化に貢献するかをご覧ください。
Moxa セキュアネットワークソリューション
- ネットワークマネージメント ソフトウェア
- セキュアルーター/ファイアウォール/NAT
- セキュアマネージメントスイッチ
- セキュアワイヤレス AP/クライアント
- セキュアエッジコネクティビティ
<画像クリックで拡大します>
<画像クリックで拡大します>
<画像クリックで拡大します>
<画像クリックで拡大します>
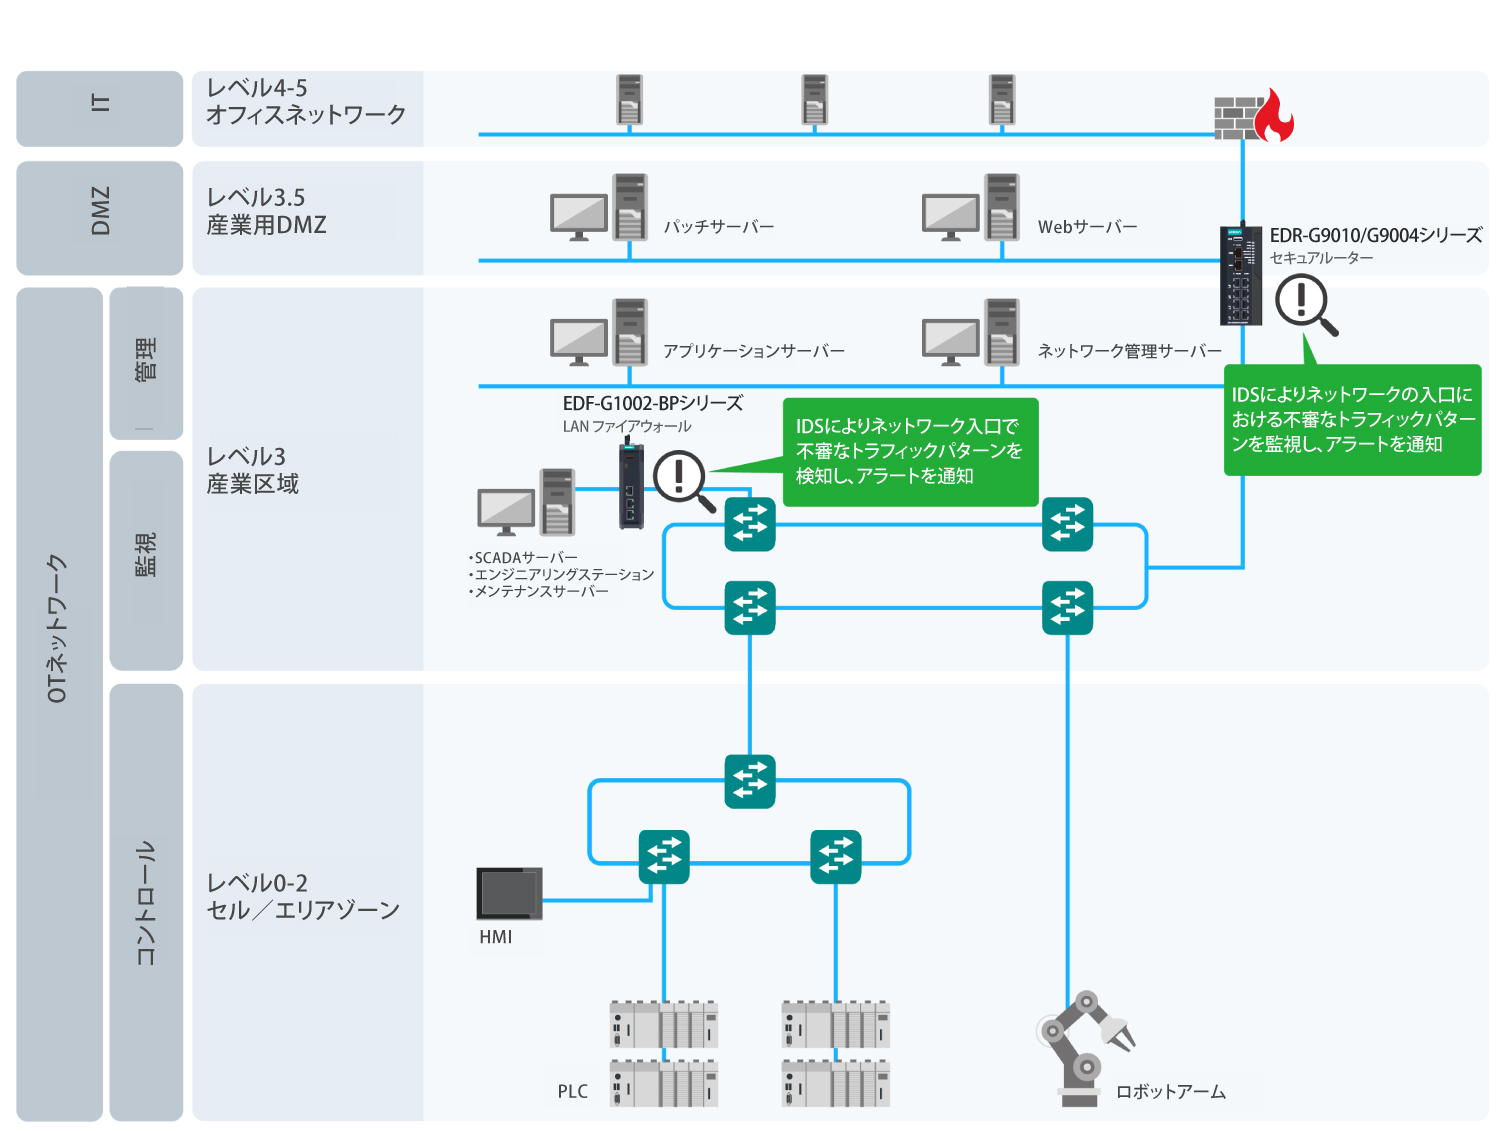
<画像クリックで拡大します>
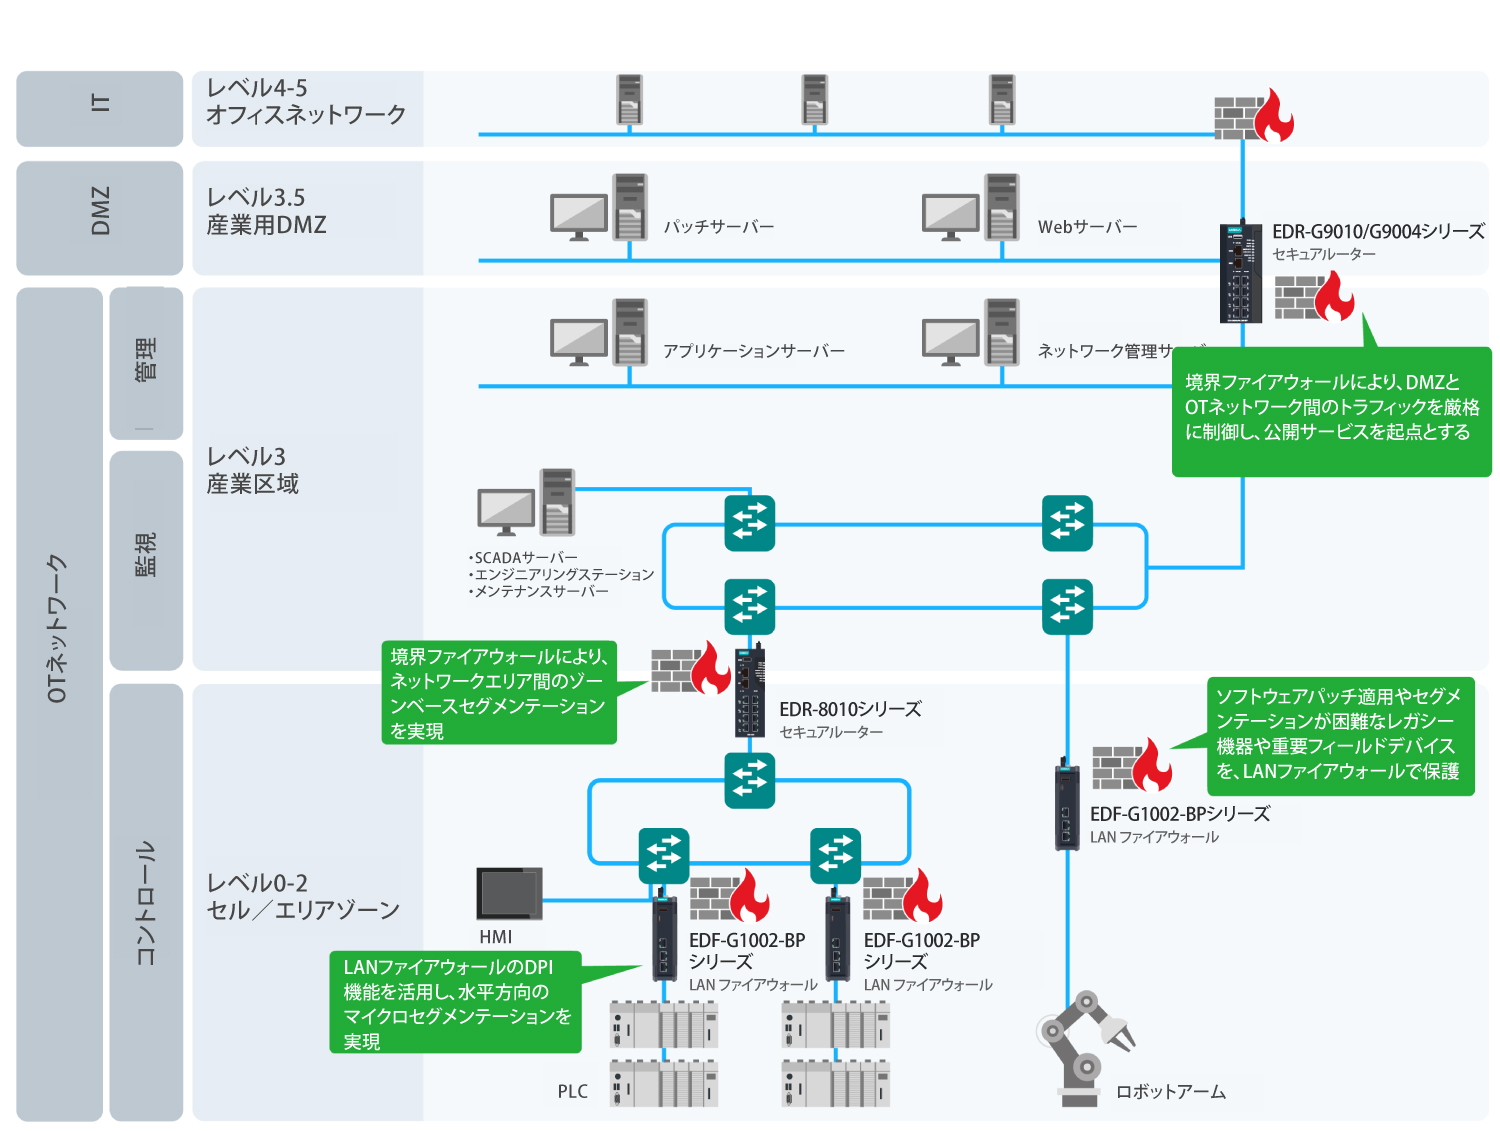
<画像クリックで拡大します>
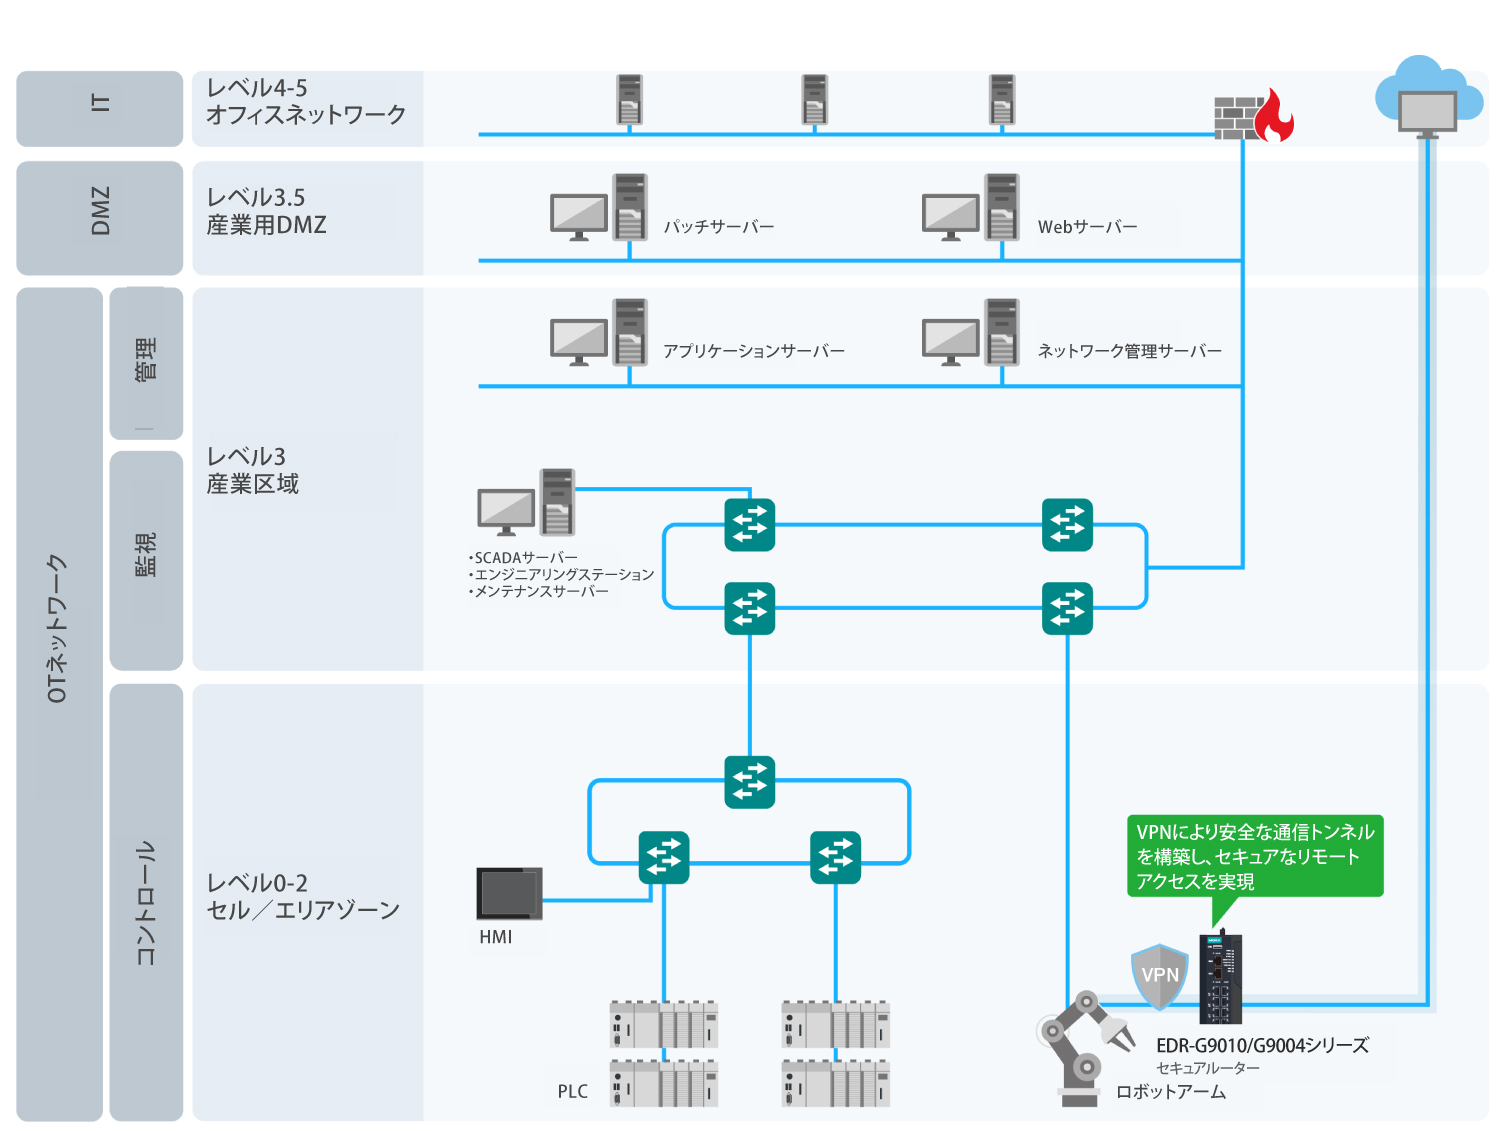
<画像クリックで拡大します>
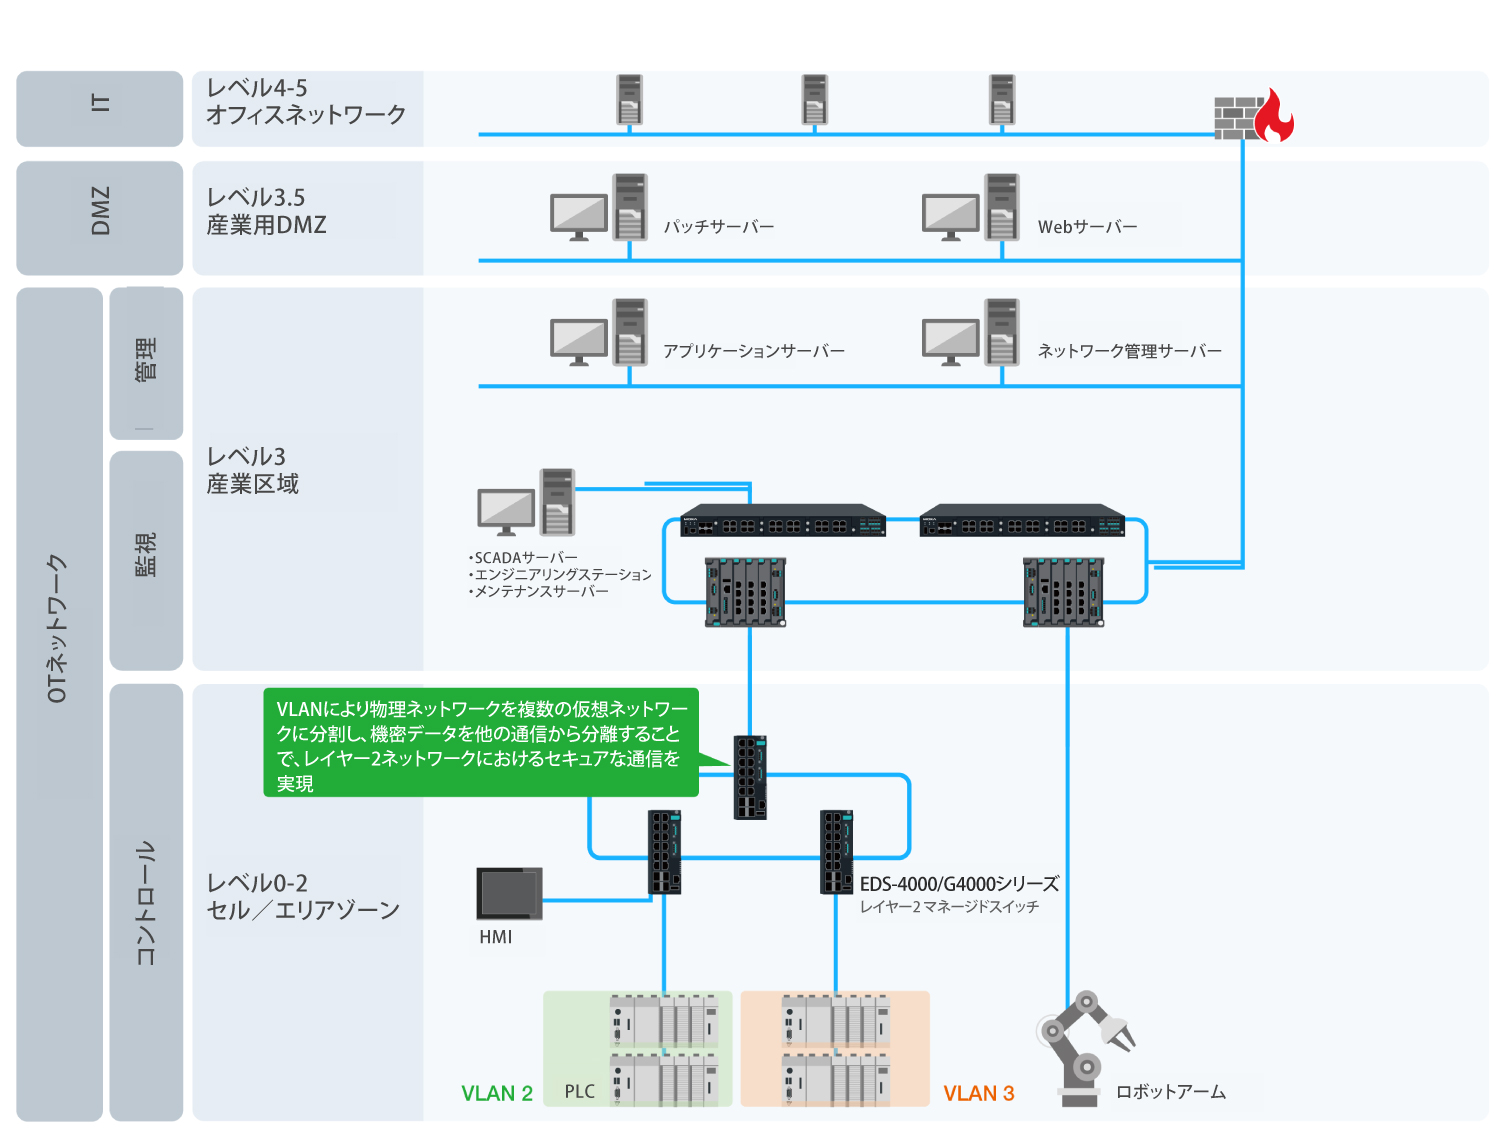
<画像クリックで拡大します>
<画像クリックで拡大します>
<画像クリックで拡大します>
<画像クリックで拡大します>
<画像クリックで拡大します>
<画像クリックで拡大します>
<画像クリックで拡大します>
<画像クリックで拡大します>
<画像クリックで拡大します>
お客様のニーズに最適なセキュアネットワーキング製品を見つける
セキュアマネージドスイッチ
| セキュアマネージドスイッチ |
|
|
|
|
|---|---|---|---|---|
| ポート | 最大4×10GbE + 24×GbE | 最大28×GbE | 最大6×2.5GbE + 8×GbE | 最大4×GbE + 24×FE |
| セキュリティ機能 | HTTPS, SSL/SSH, ACL, IEEE 802.1X, Port Security, DHCP Snooping, Secure Boot (1) | HTTPS, SSL/SSH, ACL, IEEE 802.1X, Port Security, DHCP Snooping, Secure Boot | HTTPS, SSL/SSH, ACL(2), IEEE 802.1X | |
| 冗長化プロトコル | Turbo Ring, Turbo Chain, RSTP/STP, MRP, VRRP (L3モデル) | Turbo Ring, Turbo Chain, RSTP/STP, MRP | ||
| ソフトウェア管理 | MXview One | |||
| 産業用認証 | IEC 61850-3, IEEE 1613, EN 50121-4, NEMA TS2, ATEX(3), CID2(3) | IEC 62443-4-2 SL2, IEC 61850-3, IEEE 1613, EN 50121-4, NEMA TS2 | IEC 62443-4-2 SL2, IEC 61850-3, IEEE 1613 (Class 1), DNV(4), ABS(4), NK(4), LR(4), EN 50121-4, NEMA TS2, ATEX(5), CID2(5), IECEx(5) | IEC 61850-3, IEEE 1613, DNV(6), ABS(6), NK(6), LR(6), EN 50121-4(6), NEMA TS2(6), ATEX(6), CID2(6) |
- -4XGSモデルのみ対応
- 18ポートおよび28ポートモデルのみ対応
- 4XGS以外のモデルのみ対応
- -LVおよびPoEモデルのみ対応
- -LVモデルのみ対応
- 10ポートおよび18ポートモデルのみ対応
セキュアルータ/ファイアウォール/NAT
| セキュアルータ/ファイアウォール/NAT |
|
|
|
|
|
|
|---|---|---|---|---|---|---|
| ポート | 2 GbE(Gen3 LANバイパス) | 2 2.5GbE + 8 GbE (1) | 最大 2×2.5GbE + 2 GbE (1/2 DMZ/WANポート) | 2 GbE + 8 FE(1) | 2 FE | 8 FE |
| NAT | - | 1-to-1, N-to-1, NAT loopback, Port forwarding, IP Twins Mapping(4) | ||||
| ファイアウォール | DDoS,イーサネットプロトコル,ICMP,IPアドレス,MACアドレス,ポート | IPアドレス, MACアドレス(デバイスロックダウン), ポート | ||||
| IPS/IDS | デフォルトで有効になっています。IPSパターンの更新機能を利用するには、追加ライセンスが必要です。 | 追加ライセンスが必要です。 | - | - | ||
| DPI | DNP3, EtherNet/IP, IEC 60870-5-104, IEC 61850 MMS, Modbus TCP, Modbus UDP, オムロンFINS, Siemens S7 Comm., Siemens S7 Comm. Plus, OPC UA, MELSEC通信プロトコル | - | - | |||
| VPN | - | 最大250のIPsec VPNトンネル | 最大50のIPsec VPNトンネル | - | - | |
| ルーティングスループット(RFC 2544に基づく) | - | 最大 350K パケット/秒 / 2 Gbps | 最大 50K パケット/秒 / 500 Mbps | 最大 15K パケット/秒 / 100 Mbps | ||
| 冗長化プロトコル | - | VRRP, Turbo Ring, Turbo Chain, RSTP/STP | VRRP | VRRP, Turbo Ring, Turbo Chain, RSTP/STP | - | - |
| ソフトウェア管理 | MXview One, MXview Security(3), MXsecurity | MXview One | MXview One | |||
| 産業用認証 | NEMA TS2, EN 50121-4, CID2, ATEX, IECEx, DNV | IEC 62443-4-2 SL2, IEEE 1613, IEC 61850-3 Ed. 2.0, ATEX(2), CID22, EN 50121-4(2), NEMA TS2(2), DNV(2), DNV IEC 61162-460 Edition 3.0(2), DNV security profile 2(2), IACS UR E27 Rev.1(2), IEC 60945(2) | IEEE 1613, IEC 61850-3 Ed. 2.0, ATEX, CID2, IECEx, EN 50121-4, NEMA TS2, DNV | IEEE 1613, IEC 61850-3 Ed. 2.0, ATEX, CID2, IECEx, EN 50121-4, NEMA TS2, DNV, DNV IEC 61162-460 Edition 3.0, DNV security profile 2, IACS UR E27 Rev.1, IEC 60945 | EN 50121-4, NEMA TS2, ATEX, CID2 | - |
- ユーザーが設定可能なDMZ/WANポートに対応
- -LVモデルのみ利用可能
- MXview Securityアドオンライセンスを有効にするには、有効なMXview Oneライセンスが必要
- NAT-108シリーズのみ
セキュアワイヤレス AP/クライアント
| セキュアワイヤレス AP/クライアント |
|
|
|
|
|
|
|---|---|---|---|---|---|---|
| 動作モード | AP | クライアント | AP/クライアント | |||
| Wi-Fi規格 | 802.11ax | |||||
| 周波数帯 | 2.4 GHz / 5 GHz デュアルバンド(選択可能) | 2.4 GHz および 5 GHz の同時対応デュアルバンド | ||||
| データ転送速度 | 574 Mbps (2.4 GHz) / 1,201 Mbps (5 GHz) | 574 Mbps (2.4 GHz) + 1,201 Mbps (5 GHz) | ||||
| 無線セキュリティ | WPA3, Protected Management Frames (802.11w), Wi-Fi ACL (Automatic/Static), Client Isolation, Hide SSID | |||||
| インターフェース | GbE×1 | GbE×5 | GbE×1 | GbE×5 | GbE×1 + 2.5 GbE×1(PoE) | |
| 動作温度 | -25~60℃ / -40~75℃(-Tモデル) | -40~75℃ | ||||
| 保護等級 | IP30 | IP68 | ||||
| AeroMesh | ||||||
セキュアエッジコネクティビティ
| 主な特長 |
|
|
|
|---|---|---|---|
| セキュアな導入を実現する組み込みセキュリティ機能 | |||
| ユーザー認証および認可 |
|
|
|
| デバイスの完全性 |
|
|
|
| デバイスの最小機能 |
|
|
|
| 通信の完全性 |
|
|
|
| ネットワークアクセス制御 |
|
|
|
| 日常的なメンテナンスにおけるデバイスの保護 | |||
| 構成管理 |
|
|
|
| デバイス管理 |
|
|
|
| 脆弱性管理 |
|
||
ネットワークマネージメントソフトウェア
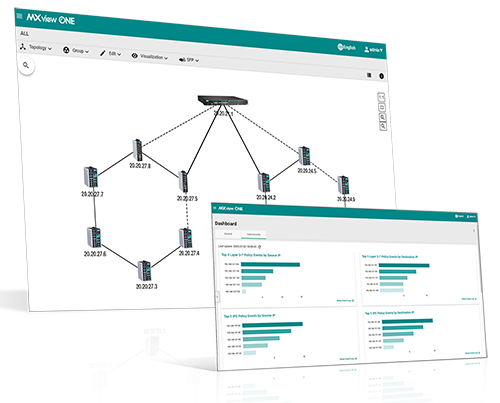
- MXview Oneシリーズ:
次世代産業用ネットワーク管理ソフトウェア - Moxaのセキュアルーター、ファイアウォール、マネージドスイッチは、1つのプラットフォームから簡単に管理・運用できます。「MXview One」シリーズはデバイスのセキュリティ管理を簡素化し、セキュリティレベルの調整を容易にするほか、異常な動作が検知された際にはアラートを通知します。さらに、本ソフトウェアにはネットワークセキュリティ用のアドオンが含まれており、ファイアウォールポリシーの集中管理が可能なほか、ネットワークのセキュリティ状況をひと目で把握できるダッシュボードも提供します。
Moxa
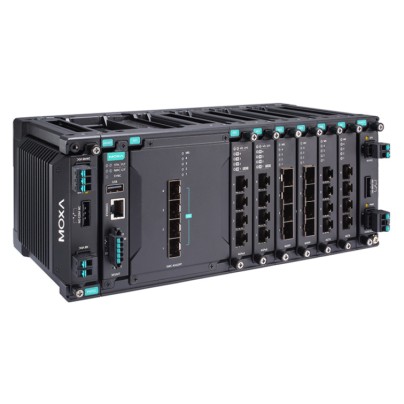
シリーズ MDS-G4028-L3-4XGS-T

Moxa
シリーズ RKS-G4028-4GS-2HV-T
Moxa
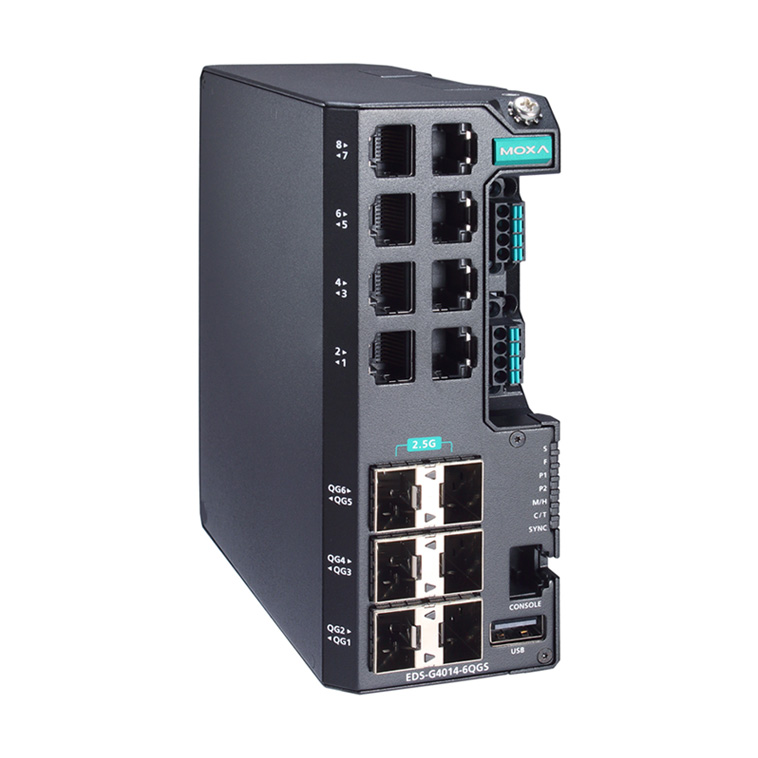
シリーズ EDS-G4014-6QGS-HV

Moxa
シリーズ EDS-518E-4GTXSFP
Moxa
シリーズ NPort 6610-8-G2
Moxa
シリーズ MGate MB3170-G2
Moxa
シリーズ ioThinx 4510
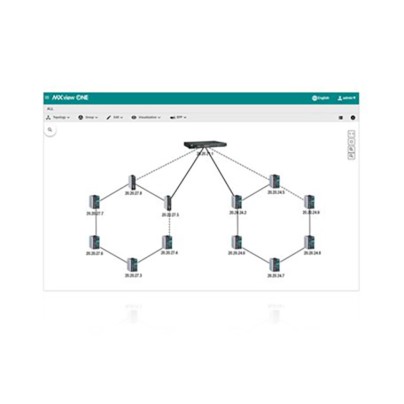
Moxa
シリーズ LIC-MXviewOne-NEW-XN-SR

Moxa
シリーズ AWK-1161A-UN

Moxa
シリーズ AWK-1165A-UN

Moxa
シリーズ AWK-1161C-UN

Moxa
シリーズ AWK-1165C-UN
Moxa
シリーズ AWK-3262A-UN
Moxa
シリーズ AWK-4262A-UN-T
Moxa
シリーズ EDF-G1002-BP
Moxa
シリーズ EDR-G9010-VPN-2MGSFP
Moxa
シリーズ EDR-G9004-VPN-2MGTXSFP
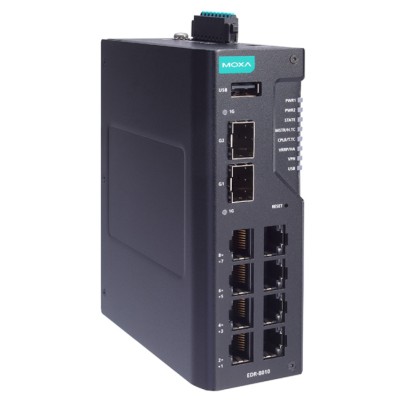
Moxa
シリーズ EDR-8010-2GSFP
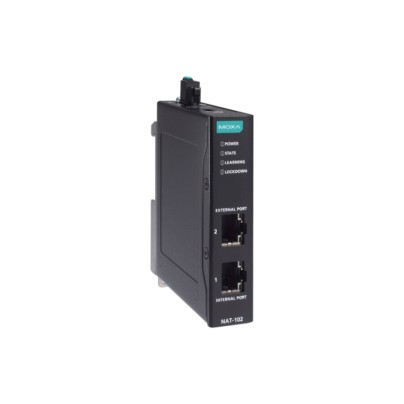
Moxa
シリーズ NAT-102
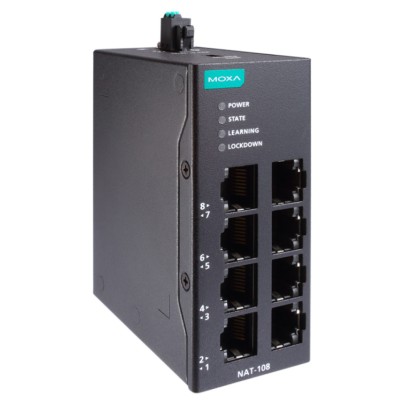
Moxa
シリーズ NAT-108
OTネットワークを守り、止まらない設備運用へ
Moxa
2026/09/01
あらゆる接続ポイントに、一貫したセキュリティを - すべてのデバイスに組み込まれたセキュリティが、OTネットワーク全体の保護を強化
Moxa
2026/09/01
Cyber Resilience Act (CRA) - CRA準拠に向けたMoxaの取り組み
Moxa
2026/09/01
サイバーセキュリティの向上のために知っておくべき4つのチェックポイント
Moxa
2020/06/15