産業用ネットワークソリューション / OTセキュリティ
あらゆる接続ポイントに、一貫したセキュリティを - すべてのデバイスに組み込まれたセキュリティが、OTネットワーク全体の保護を強化 NEW
デバイスハードニングが重要な理由
セキュアなネットワークアーキテクチャは、OT環境全体におけるサイバー脅威の拡大を抑制します。しかし、ネットワーク機器そのものに脆弱性が存在する場合、適切に保護されていなければ、攻撃者の侵入口となる可能性があります。
デバイスハードニングは、セキュリティをデバイスの設計や機能に組み込むことで、そのリスクを低減し、脆弱性の悪用を防止します。MoxaはSecure-by-Designの開発アプローチを採用し、設計の初期段階からセキュリティを製品に組み込むとともに、組み込み保護機能およびライフサイクル全体にわたる脆弱性管理によって継続的にセキュリティを支援します。
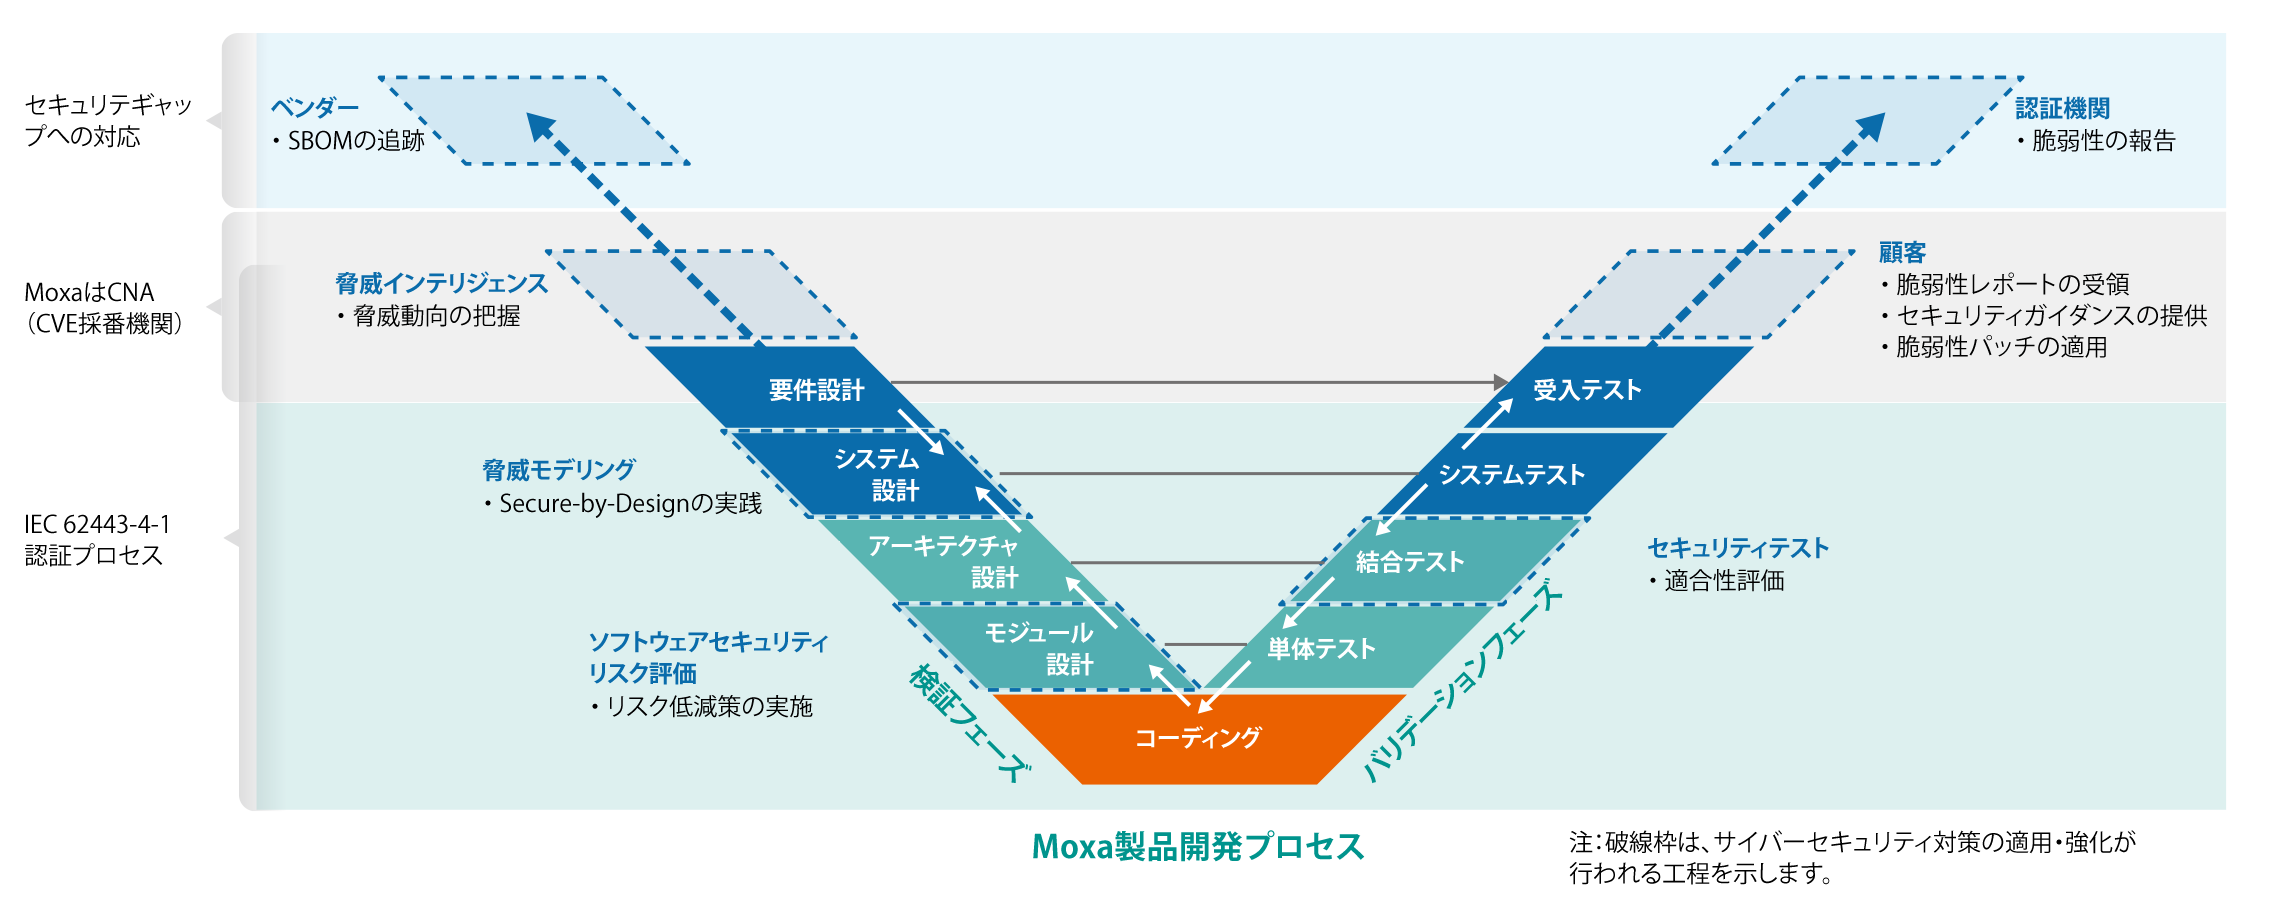
Secure-by-Design開発
セキュリティは製品開発の最も初期の段階から始まります。
Moxaは、製品ライフサイクル全体を通じてサイバーセキュリティ対策を組み込むSecure-by-Designアプローチを採用し、製品導入前の脆弱性低減に取り組んでいます。
- 主な取り組み
-
- システムアーキテクチャ設計における脅威モデリング
- セキュアコーディング標準および開発ガイドライン
- 製品検証プロセスへのセキュリティ要件の組み込み
- セキュリティテストおよび脆弱性スキャン
この開発アプローチにより、Moxa製品には以下のようなセキュリティ機能を組み込むことが可能になります。
- デバイス完全性および真正性の検証(セキュアブート)
- 不要なサービスを無効化する最小機能設計
- ユーザー認証およびロールベースアクセス制御
- デバイス接続を制御するネットワークアクセス認証
- デバイス設定および管理のための暗号化通信
産業用サイバーセキュリティ規格への準拠
Moxaは、国際的に認知された産業用サイバーセキュリティ規格に製品を準拠させることで、信頼性の高いセキュリティ要件への適合を実現しています。
対象となる主な規格・要件は以下の通りです。
- IEC 62443-4-1:セキュア開発ライフサイクル認証
- IEC 62443-4-2:産業用オートメーション機器向けセキュリティ機能要件
- EU Cyber Resilience Act(CRA)およびRED Delegated Act(RED-DA):サイバーセキュリティ要件
- JC-STAR:日本におけるサイバーセキュリティ適合認証制度
Moxaは、セキュア開発ライフサイクルに関するIEC 62443-4-1認証を取得した先進的な企業の一つであり、複数の製品シリーズにおいても関連認証を取得しています。
これは、グローバルな産業用途に向けて、安全で信頼性の高いネットワーキングおよび接続機器を提供するというMoxaの取り組みを示すものです。認証取得済み製品の詳細については、お気軽にお問い合わせください。
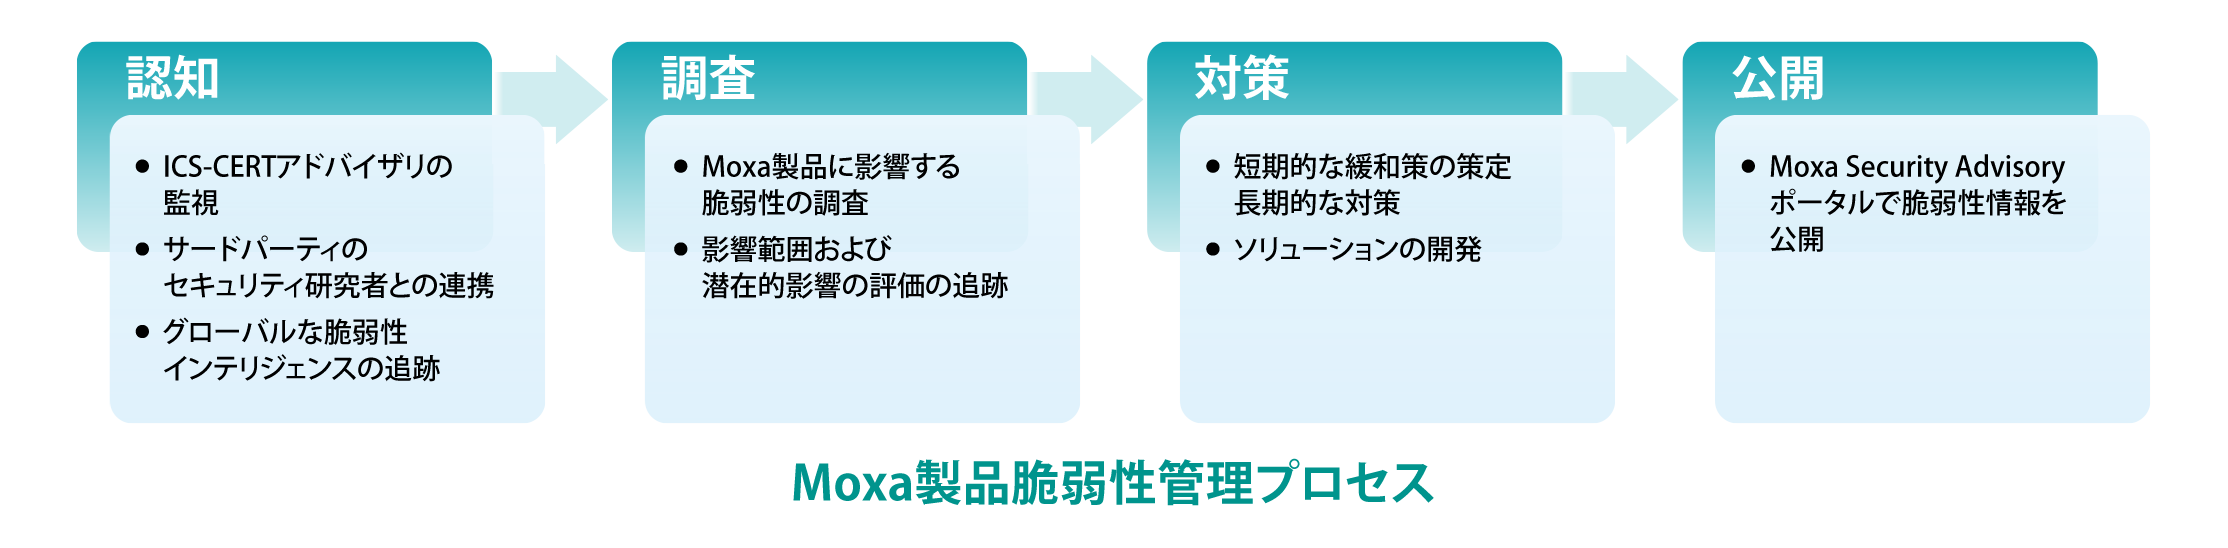
サイバーセキュリティ脆弱性管理
サイバー脅威は絶えず進化しており、デバイスのセキュリティを継続的に維持するためには、継続的な脆弱性管理が不可欠です。
Moxaでは、専任のPSIRT(Product Security Incident Response Team)を運営し、体系化されたプロセスに基づいて脆弱性管理を実施しています。
- セキュリティアラートおよび脆弱性レポートの監視
- 影響を受ける製品への影響調査
- 緩和策の策定および利用可能なファームウェアアップデートの提供
- セキュリティアドバイザリおよび対策推奨事項の公開
この体系的なアプローチにより、新たな脅威への迅速な対応を支援し、安全な産業ネットワークの維持に貢献します。Moxa PSIRTおよび脆弱性管理ポリシーの詳細はこちらをご覧ください。
Moxa
シリーズ EDF-G1002-BP
Moxa
シリーズ EDR-G9010-VPN-2MGSFP
Moxa
シリーズ EDR-G9004-VPN-2MGTXSFP
Moxa
シリーズ EDR-8010-2GSFP
Moxa
シリーズ NAT-102
Moxa
シリーズ NAT-108

Moxa
シリーズ AWK-1161A-UN

Moxa
シリーズ AWK-1165A-UN

Moxa
シリーズ AWK-1161C-UN

Moxa
シリーズ AWK-1165C-UN
Moxa
シリーズ AWK-3262A-UN
Moxa
シリーズ AWK-4262A-UN-T
Moxa
シリーズ NPort 6610-8-G2
Moxa
シリーズ ioThinx 4510
Moxa
シリーズ LIC-MXviewOne-NEW-XN-SR
Moxa
シリーズ MGate MB3170-G2
Moxa
シリーズ EDS-G508E

Moxa
シリーズ NPort 6150-G2
Moxa
シリーズ NPort 6450-G2
Moxa
シリーズ EDS-4008-LV
Moxa
シリーズ EDS-4009-3MSC-LV
Moxa
シリーズ EDS-4012-4GS-LV
Moxa
シリーズ EDS-4014-4GS-2QGS-LV
Moxa
シリーズ EDS-G4008-LV
Moxa
シリーズ EDS-G4012-4GC-LV
Moxa
シリーズ EDS-G4014-6QGS-LV
Moxa
シリーズ MDS-G4028-L3
Moxa
シリーズ MDS-G4012-4XGS-T
Moxa
シリーズ MDS-G4020-4XGS-T
Moxa
シリーズ MDS-G4028-4XGS-T
Moxa
シリーズ RKS-G4028-4GT-HV-T
Moxa
シリーズ MDS-G4012
Moxa
シリーズ MDS-G4020
Moxa
シリーズ MDS-G4028
Moxa
シリーズ MDS-G4012-L3

Moxa
シリーズ MDS-G4020-L3
OTネットワークを守り、止まらない設備運用へ
Moxa
2026/09/01
ネットワークリスクを低減し、OT運用を強化 - 強靭なOT運用を支えるセキュアなネットワークアーキテクチャの構築を支援
Moxa
2026/09/01
Cyber Resilience Act (CRA) - CRA準拠に向けたMoxaの取り組み
Moxa
2026/09/01
「保護」「適応」「発展」:ビジネスのレジリエンス (回復力) を高めるネットワークセキュリティの強化
Moxa
2025/07/25
安定した稼働時間を確保し、レジリエントな防御を実現:“GUARD” による産業用ネットワークの保護方法
Moxa
2025/07/15
「IEC 62443-4-2」で強化する、産業用ネットワークセキュリティ
Moxa
2025/07/09
進化する脅威に備える、産業用ネットワークセキュリティの設計アプローチ
Moxa
2025/07/09